
Informe de Señales de Seguridad de Cloudflare 2026 — Resiliencia Autonómica: un manual para la alta dirección sobre seis puntos débiles críticos (gobernanza de la IA, confianza a la velocidad de la máquina, cadenas de suministro en la sombra, inteligencia sobre amenazas, deuda técnica y fragilidad multinube) a los que se enfrentan las empresas modernas.
Navegación Rápida
Etiquetas
Compartir las diapositivas
Informe de Señales de Seguridad de Cloudflare 2026 — Resiliencia Autonómica: un manual para la alta dirección sobre seis puntos débiles críticos (gobernanza de la IA, confianza a la velocidad de la máquina, cadenas de suministro en la sombra, inteligencia sobre amenazas, deuda técnica y fragilidad multinube) a los que se enfrentan las empresas modernas.
Vista detallada de cada página de diapositiva, incluyendo diseño, contenido clave y elementos visuales.
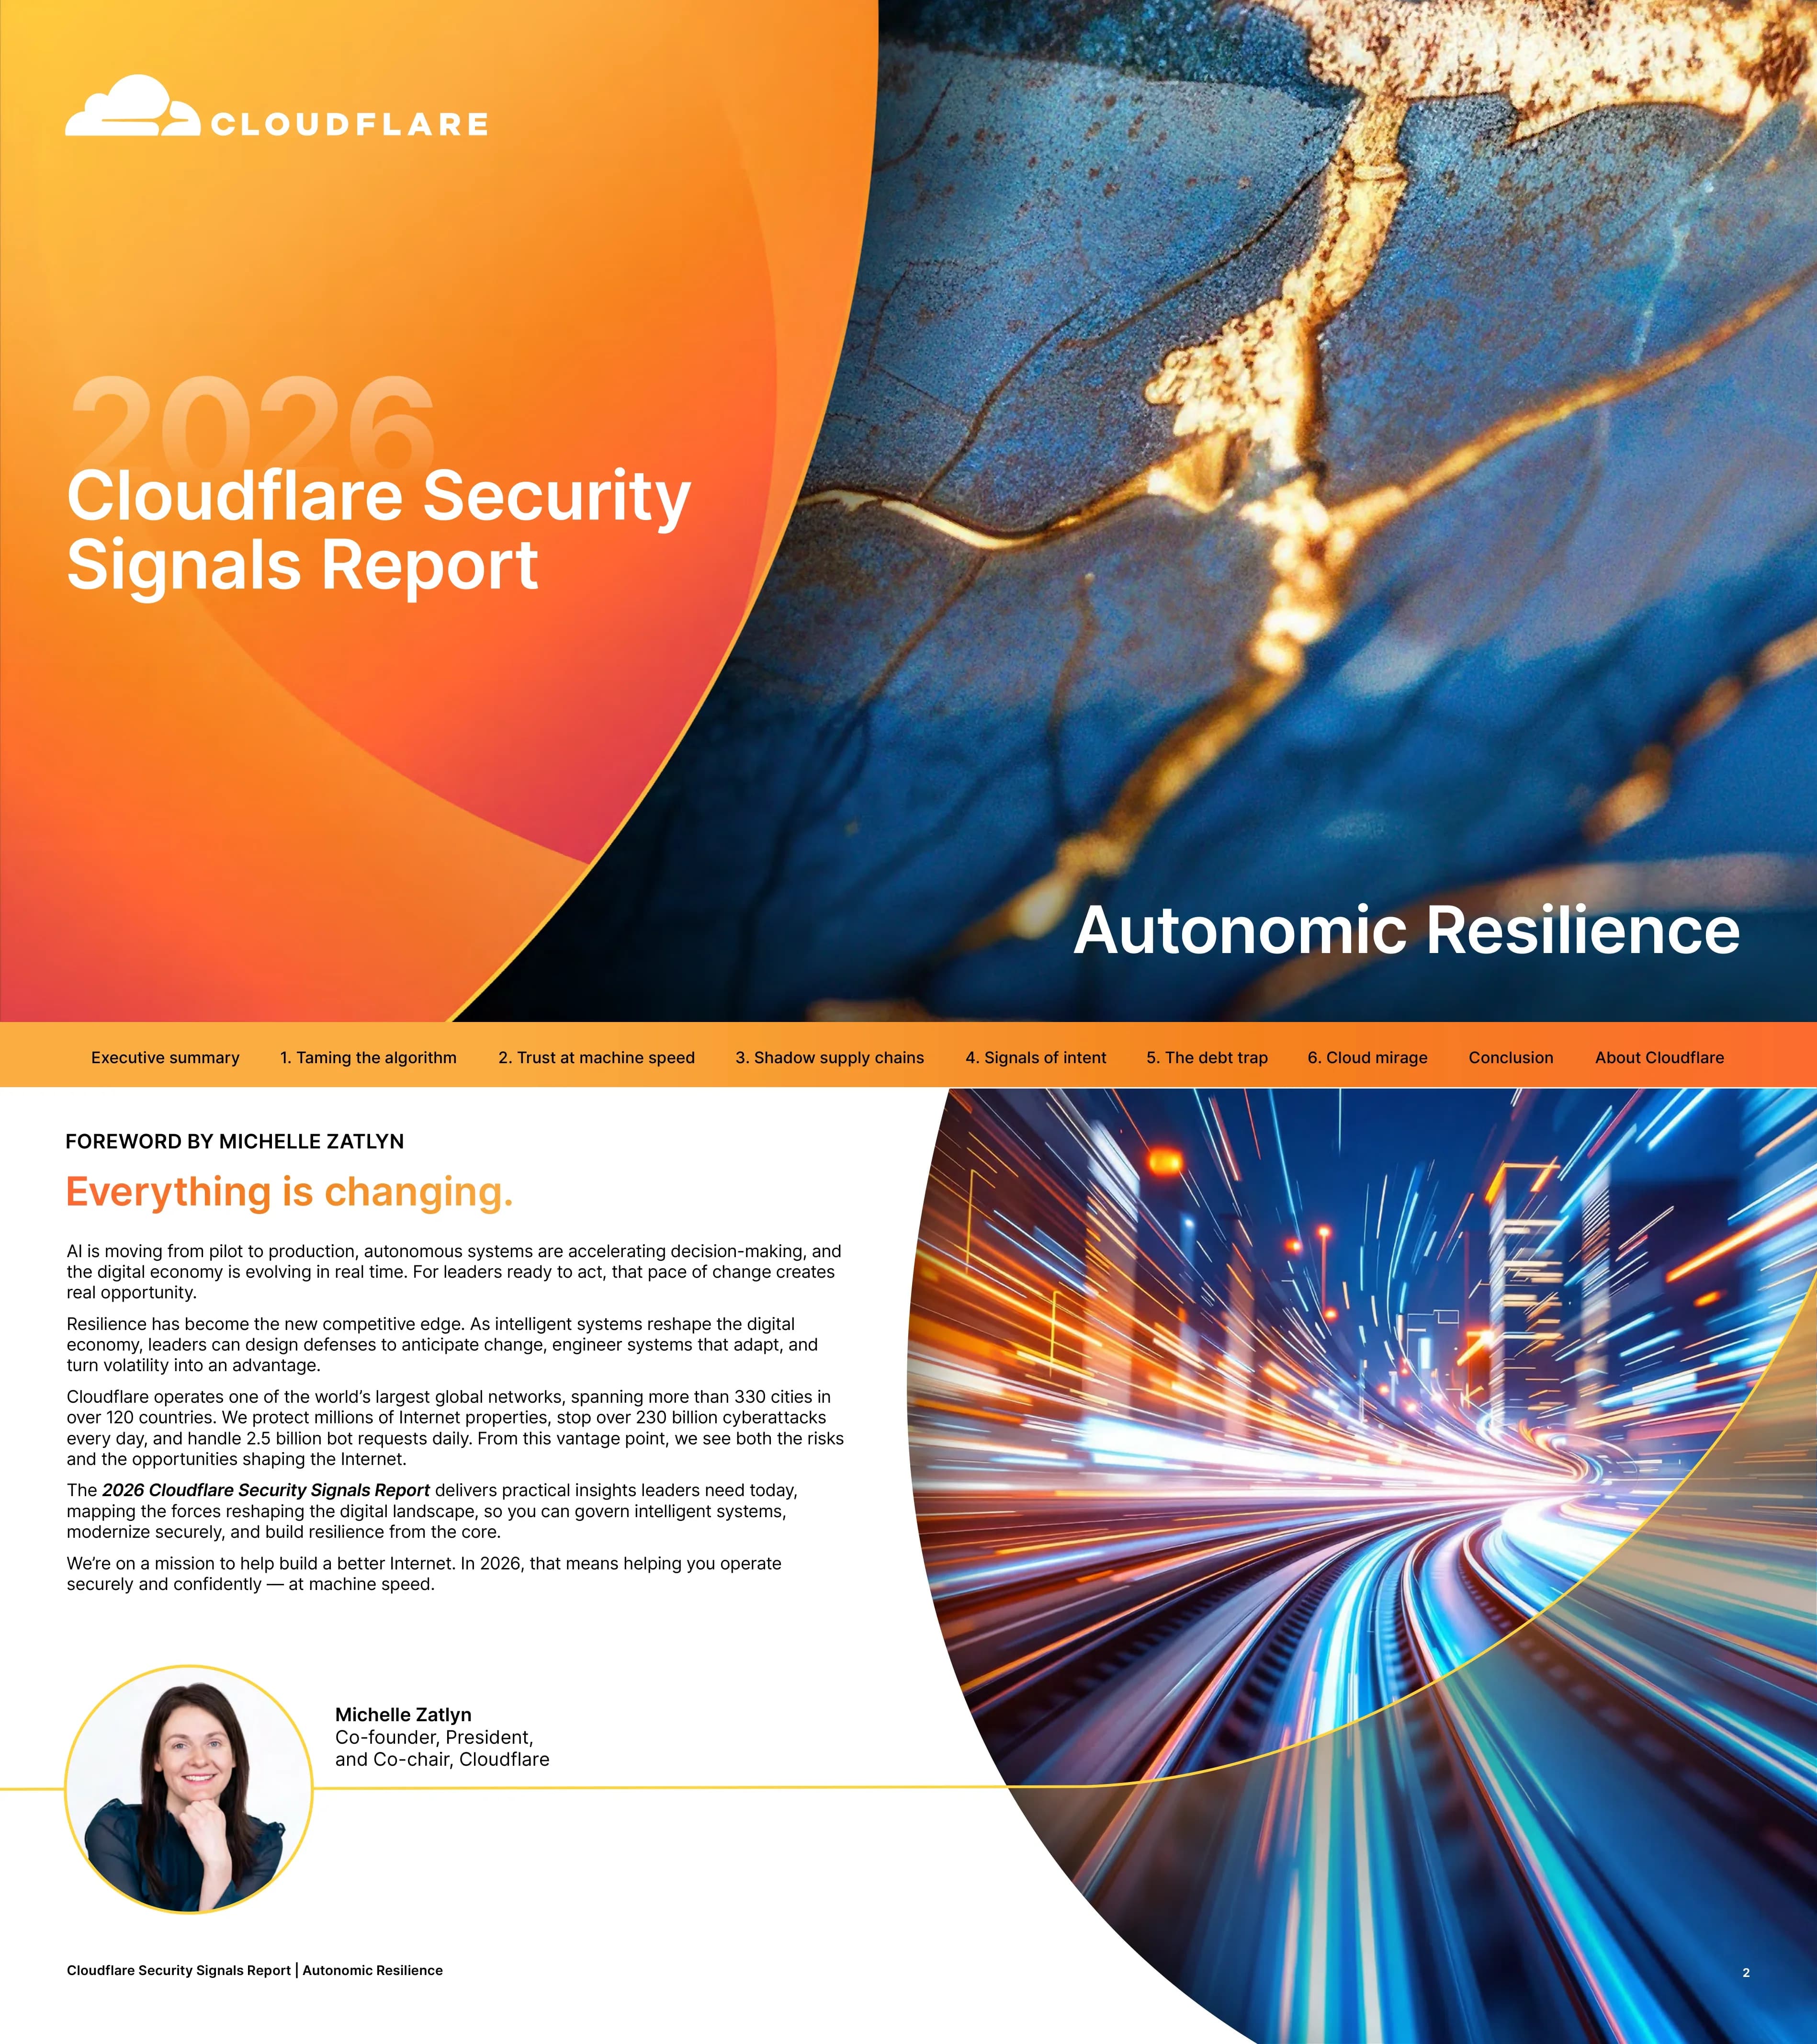
Diapositiva de portada que anuncia la edición de 2026 del Informe de señales de seguridad de Cloudflare con el tema 'Resiliencia autonómica'.
Portada de dos paneles: panel naranja de la marca a la izquierda con el logotipo y el título de Cloudflare; imagen abstracta marmórea azul y dorada a sangre completa a la derecha.
Michelle Zatlyn (cofundadora, presidenta y copresidenta de Cloudflare) presenta el informe, argumentando que la IA y la economía digital están pasando de la fase piloto a la producción en tiempo real, lo que crea tanto riesgos como oportunidades competitivas.
Texto a dos columnas a la izquierda, gran imagen abstracta de luz en movimiento a la derecha; foto de la autora y biografía en la parte inferior izquierda.
Presenta el marco central: seis líneas de falla interconectadas (Domar el algoritmo, Confianza a la velocidad de la máquina, Cadenas de suministro en la sombra, Señales de intención, La trampa de la deuda, Espejismo de la nube) donde la presión en un área intensifica la debilidad en otras.
Columna de titulares a la izquierda; cuadrícula de 2x3 de tarjetas naranjas numeradas a la derecha, cada una de las cuales resume una línea de falla.
Tabla de contenido que enumera el prólogo, el resumen ejecutivo, seis capítulos, la conclusión, Acerca de Cloudflare y las notas al final con sus números de página de inicio.
TOC de dos columnas: números de página a la izquierda, títulos de sección a la derecha; gran curva naranja como motivo de fondo.
Divisor de capítulo para la Sección 1, que establece el gobierno de la IA a escala como la primera línea de falla.
Divisor de panel dividido: número '1' grande y título del capítulo en el panel izquierdo naranja; imagen abstracta de cuadrícula punteada con tema de IA a la derecha.
Argumenta que la accesibilidad a la IA ha eliminado las barreras tradicionales; los datos son ahora tanto un premio como una responsabilidad; la IA en la sombra es la TI en la sombra a la velocidad de la máquina; pide que la gobernanza se escriba en el código, no en la política.
Tres columnas de texto con subtítulos, además de una cita destacada de Joe Sullivan (ex CSO, Uber).
Estadísticas sobre la proliferación de la IA en la sombra y las amenazas de correo electrónico impulsadas por la IA, con un gráfico de barras horizontal de las principales categorías de amenazas (ataques basados en enlaces 25%, engaño de identidad 19%, suplantación de identidad de marca 16%, reputación de IP 10%, antigüedad del dominio 9%) procedente de Cloudflare Radar.
Tres columnas de texto con un gráfico de barras horizontal incrustado a la izquierda; citas destacadas de World Wide Technology y Hitachi a la derecha.
Cinco preguntas listas para la junta directiva sobre la responsabilidad del gobierno de la IA, las restricciones de uso aceptable, el uso conforme frente al uso apropiado, la preparación para la auditoría y la coherencia de los modelos de gobierno a medida que la IA se escala.
Cinco tarjetas Q naranjas en un flujo horizontal con conectores de flecha.
Divisor de capítulo para la Sección 2 que presenta la autonomía y la ingeniería de la confianza como la segunda línea de falla.
Divisor de panel dividido: panel izquierdo naranja con el título; imagen aérea de un intercambiador de autopistas por la noche a la derecha.
Presenta la paradoja de la velocidad donde el negocio funciona más rápido que la supervisión; describe dos principios para la IA autónoma (extender la confianza, aceptar sistemas probabilísticos) respaldados por datos que muestran una distribución de solicitudes HTTP de 70.2% humanos frente a 29.8% bots.
Tres columnas de texto a la izquierda, gráfico de anillos/circular a la derecha que muestra la división de solicitudes de bots frente a humanos.
Cita un ahorro promedio de incumplimiento de 3.9 millones de dólares para las organizaciones que utilizan la IA de forma extensiva; cubre el caso económico, el sistema de liderazgo para la autonomía y el cambio en los modelos de confianza para las decisiones autónomas.
Tres columnas de texto con dos citas destacadas de TPG y Bayer; pequeña franja de imagen abstracta en el extremo derecho.
Cinco preguntas que exponen si el liderazgo ha diseñado límites en torno a las decisiones a la velocidad de la máquina y la propiedad del riesgo en tiempo real.
Fila horizontal de cinco tarjetas Q con conectores de flecha.
Divisor de capítulo para la Sección 3 sobre el riesgo de la cadena de suministro de terceros y cuartos.
Divisor de panel dividido: panel izquierdo naranja; imagen de laberinto rojo brillante a la derecha que simboliza caminos ocultos.
Argumenta que las cadenas de suministro hiperconectadas ya no se pueden dar por sentadas; exige que se trate la confianza por poder como predeterminada, la gobernanza de la IA como proveedor, las expectativas regulatorias y la visibilidad/garantía continua. Incluye una lista clasificada de las 10 principales marcas suplantadas (Microsoft, Google, Apple, Amazon, etc.).
Dos columnas de texto más un panel vertical naranja de lista clasificada a la derecha que muestra 10 marcas suplantadas.
Analiza el riesgo de concentración de terceros (el 30% de las brechas están vinculadas a terceros), la necesidad de SBOM/AIBOM/VEX y la verificación continua del comportamiento de los proveedores en todo el ecosistema.
Tres columnas de texto con una cita destacada de BNP Paribas; pequeña franja de imagen abstracta a la derecha.
Cinco preguntas sobre el mapeo de dependencias críticas, la respuesta regulatoria, las compensaciones de la reducción de proveedores, la velocidad de notificación de brechas y las auditorías de la cadena de suministro de disciplina continua.
Fila horizontal de cinco tarjetas de preguntas con conectores de flecha.
Divisor de capítulo para la Sección 4 sobre la inteligencia de amenazas como capacidad de previsión.
Divisor de panel dividido: panel izquierdo naranja con título; imagen brillante de red global/mapa mundial a la derecha.
Argumenta que la inteligencia de amenazas debe pasar de táctica a estratégica, con una lista clasificada de las principales industrias objetivo de DDoS para 2025: juegos de azar, telecomunicaciones, tecnología y servicios, banca y servicios financieros, comercio minorista.
Dos columnas de texto con un panel de clasificación de la industria numerado a la derecha.
Enmarca el valor de CTI a través de una tríada Validación–Reducción–Proactiva. Destaca el 'Informe de amenazas de Cloudflare 2026' con tendencias clave: industrialización de los ataques, intrusiones basadas en la identidad, conectividad de la cadena de suministro.
Dos columnas de texto más una cita destacada a la derecha; banner promocional para el Informe de amenazas de 2026 en la parte inferior con un CTA 'Obtén el informe'.
Informa que solo el 37% de las organizaciones han formalizado y documentado con éxito sus procesos de modelado de amenazas; explica el papel del modelado de amenazas para convertir la inteligencia en acción priorizada.
Dos columnas de texto a la izquierda, estadística grande '37%' sobre una imagen del horizonte de la ciudad a la derecha; cita destacada de YL Ventures en la parte inferior.
Cinco preguntas sobre la alineación de las defensas con las amenazas consecuentes, la visibilidad de la intención del adversario, las sesiones informativas que impulsan las decisiones, el compromiso de la decisión empresarial y la recalibración del libro de jugadas del adversario.
Fila horizontal de cinco tarjetas de preguntas con conectores de flecha.
Divisor de capítulo para la Sección 5 sobre la deuda técnica y el riesgo de la arquitectura heredada.
Divisor de panel dividido: panel izquierdo naranja con título; piezas de ajedrez sobre una imagen de código binario a la derecha que simboliza la estrategia y el riesgo.
Realiza un seguimiento de la escalada de DDoS sin preparación arquitectónica: un gráfico de líneas de los tamaños de ataque récord mensuales desde el 24/9 hasta el 25/11 que asciende de 3,8 Tbps a 31,4 Tbps, anclado por hitos de vulnerabilidad y explotación de 2025 (884 CVE explotados activamente, 29% con evidencia dentro del día en que se hicieron públicos; React23shell alcanzando 1B de intentos de explotación en 11 días).
Dos columnas de texto a la izquierda, gráfico de líneas a la derecha que muestra 'Ataques DDoS récord mundial'.
Destaca el desperdicio anual promedio de $370 millones de sistemas heredados obsoletos; explica el ciclo de escasez de innovación y por qué las pilas heredadas fallan bajo la presión de la IA (falta de automatización, integración, controles en tiempo real, protección basada en el perímetro).
Dos columnas de texto con una cita destacada de Adversarial Risk Management; gran bloque de estadísticas naranja '$370 millones' a la derecha.
Contrasta a los 'líderes' y 'rezagados' de la modernización: el 73% de los líderes han centralizado la toma de decisiones en unas pocas personas, frente al 36% de los rezagados. Argumenta que la modernización es una reducción de riesgos: recuperar tiempo.
Dos columnas de texto a la izquierda; gran estadística del '73%' e imagen abstracta conceptual a la derecha.
Cinco preguntas sobre las capacidades restringidas por la deuda técnica, la división del gasto en seguridad (legado vs. resiliencia), las prioridades retrasadas por los límites de la arquitectura, las tres principales iniciativas de deuda técnica y los mayores obstáculos para la reducción de la deuda.
Fila horizontal de cinco tarjetas de preguntas con conectores de flecha.
Divisor de capítulo para la Sección 6 sobre la resiliencia de la nube y la multinube.
Divisor de panel dividido: panel izquierdo naranja con título; imagen reflectante de corredor arquitectónico a la derecha.
Argumenta que la adopción de la nube prometía velocidad, escala y resiliencia, pero también introdujo un riesgo de concentración más silencioso. Un gráfico de barras apiladas muestra los ataques DDoS por año (2022-2025) divididos en HTTP DDoS y DDoS de capa de red, que crecen de 13.9 millones en total a 47.1 millones en total.
Dos columnas de texto con un gráfico de barras apiladas a la derecha; cita extraída de IBM.
Señala que el 80% de los fallos de seguridad en la nube provienen de problemas de configuración errónea y operativos; desmiente el mito de que la multinube equivale a redundancia y aboga por la ingeniería para la contención, no para la perfección.
Dos columnas de texto en la parte superior, un gran bloque estadístico naranja de '$1.9 millones' en la parte inferior sobre una imagen abstracta.
Cita el hallazgo de IBM de 2025 de que las organizaciones que utilizan extensamente la AI/automatización acortaron los ciclos de vida de las brechas en 80 días y redujeron los costos promedio de las brechas en $1.9 millones; aboga por una decisión a nivel ejecutivo para desacoplar la infraestructura en una decisión empresarial de alto riesgo.
Dos columnas de texto más una cita extraída de HALO Branded Solutions; tira de imágenes abstractas a la derecha.
Cinco preguntas sobre el aislamiento de sistemas críticos, el impacto en los ingresos del fallo de la identidad/plataforma central, la reducción de costos vs. riesgo de la multinube, el enfoque de los KPI en la contención vs. la recuperación y la explicabilidad de la última interrupción para el consejo.
Fila horizontal de cinco tarjetas de preguntas con conectores de flecha.
Sintetiza el informe en cuatro principios de liderazgo: propiedad compartida del riesgo sistémico sobre la responsabilidad delegada; ejecución integrada en los sistemas; independencia estructural sobre la conveniencia a corto plazo; aprendizaje del fracaso sobre la evitación del fracaso. Cierra con la llamada: en 2026, el liderazgo se define por la planificación de la estabilidad y el diseño para la disrupción.
Dos columnas de texto a la izquierda; panel de llamada naranja a sangre completa a la derecha con la declaración de cierre y una imagen de un bastidor de servidores.
Divisor de sección que presenta el apéndice Acerca de Cloudflare.
Imagen de túnel/perspectiva naranja a sangre completa con el título de la sección superpuesto a la izquierda.
Estadísticas de escala de Cloudflare: más de 330 ciudades en más de 125 países (con más de 210 ciudades que ejecutan GPU para la inferencia de AI), ~50 ms desde ~95% de la población conectada a Internet, ~13,000 redes conectadas directamente, 477 Tbps de capacidad de red.
Fila de encabezado de cuatro estadísticas sobre un mapa mundial naranja estilizado.
Descripción general del conjunto de seguridad de Cloudflare: resiliencia y defensa perimetral (protección WAF/API, SSE para fuerzas laborales híbridas, mitigación de DDoS de hasta 477 Tbps) e integración segura de la nube y la red (SASE, red como servicio, interconexión de Cloudflare).
Lista de viñetas de dos columnas a la izquierda; diagrama concéntrico estilo Venn a la derecha que muestra 'Una plataforma de seguridad en todas partes' en Red, Nube, Aplicaciones, AI.
Mapa visual de Cloudflare One como la plataforma SASE ágil: seguridad Zero Trust, red como servicio, seguridad de AI, administrar y componer, plataforma impulsada por AI, integrar y programar: conectar usuarios, dispositivos, ubicaciones a aplicaciones, infraestructura y redes.
Cuadrícula de servicio central de 2x3 con iconos periféricos para usuarios, dispositivos, ubicaciones, aplicaciones, infraestructura, redes conectadas por flechas.
Diagrama de arquitectura para proteger el uso de GenAI y controlar los agentes de IA: Security service edge (SSE) que cubre la visibilidad, los controles de acceso, las protecciones de indicaciones, la seguridad de los datos y la gestión de la postura de seguridad de la IA; portales de servidor MCP que cubren la visibilidad, la autenticación, las conexiones y la gestión unificada.
Dos diagramas de anillo paralelos (SSE y portales de servidor MCP) unidos por un icono de agente de IA, flanqueados por iconos de personal y recursos corporativos.
Vista del ciclo de vida de tres pilares: Build AI (Developer Platform: Workers, Vectorize, AI Gateway, Remote MCP Server, Agents SDK, AI Search), Protect AI adoption (AI Security Suite: SASE, AI Gateway, App Security, Firewall for AI), Protect content (App services: Bot Management, AI Crawl Control), todo en la plataforma global impulsada por IA.
Tres tarjetas de pilar en la parte superior etiquetadas como 'Build AI', 'Protect AI adoption', 'Protect content', ubicadas en una banda de pie de página de plataforma global.
Promociona 'The Executive Lens' de Cloudflare: un centro de información, marcos de trabajo e investigación impulsados por expertos sobre resiliencia cibernética, gobernanza segura de la IA y transformación digital global. Incluye un CTA de 'Leer más'.
Texto y CTA a la izquierda; foto cinematográfica del horizonte con ejecutivos caminando a la derecha.
Cuatro tarjetas de recursos: Forrester Total Economic Impact, podcast Security Signal, Informe de amenazas de Cloudflare 2026, theNET; cada uno con una breve descripción y un enlace 'Leer más' o 'Ver ahora'.
Fila de cuatro tarjetas de miniaturas de recursos con títulos, descripciones y enlaces CTA.
Cuadrícula de contactos que cubre Market Leadership y Field CXO Team en Global, Americas, EMEA, Asia Pacific y Japón, con fotos, nombres, títulos y direcciones de correo electrónico de Cloudflare.
Cuadrícula de contactos de 5x2 con encabezados de columna regionales y etiquetas de fila de equipo, sobre un fondo de mapa mundial difuminado.
Portada de cierre que reitera el título del informe, el tema de 'Resiliencia autonómica', la línea de contacto para Cloudflare Enterprise y el aviso legal/de derechos de autor.
Diseño de dos paneles que coincide con la portada: panel naranja con el título y el texto legal a la izquierda; imagen de mármol azul y dorado con el lema del tema a la derecha.
Lista numerada de citas y enlaces de origen para las estadísticas a las que se hace referencia en todo el informe (Verizon, IBM, Forrester, Gartner, SANS Institute, Cloudflare Radar, etc.).
Lista de referencias numeradas de tres columnas en tipo de cuerpo pequeño.
Preguntas comunes sobre esta diapositiva y el contenido de la presentación subyacente.
Es el informe ejecutivo anual de Cloudflare sobre el estado de la resiliencia cibernética. La edición de 2026, titulada 'Resiliencia Autonómica', identifica seis puntos débiles críticos (gobernanza de la IA, confianza a la velocidad de la máquina, cadenas de suministro en la sombra, inteligencia sobre amenazas, deuda técnica y fragilidad multinube) y ofrece orientación de liderazgo, datos y preguntas a nivel del consejo para cada uno.
Para CISOs, CIOs, CTOs, miembros del consejo y líderes de riesgo sénior que necesitan informar a los ejecutivos sobre la estrategia cibernética de 2026. También funciona bien para consultores, analistas y socios de Cloudflare que desean una presentación de referencia pulida sobre las tendencias de seguridad empresarial.
Comienza con un prólogo y un marco de 'seis puntos débiles' de resumen ejecutivo, luego dedica un capítulo a cada punto débil. Cada capítulo termina con una página de 'Preguntas para la alta dirección' con cinco indicaciones listas para presentar al consejo. La presentación se cierra con una conclusión de principios de liderazgo, un apéndice Acerca de Cloudflare, contactos y notas finales.
Sí. Los patrones de diseño (separadores de sección, páginas de cuerpo de dos y tres columnas, focos de estadísticas, listas clasificadas, filas de tarjetas Q y diapositivas de gráficos) son fáciles de adaptar a su propio contenido de liderazgo intelectual. Reemplace los titulares, los gráficos y las citas manteniendo el estilo editorial naranja y azul marino.
Ambos. Combina comentarios y citas de ejecutivos de CISOs de Uber, BNP Paribas, IBM, Bayer, Hitachi y otros con datos concretos: las principales marcas suplantadas por phishing, las principales industrias objetivo de DDoS, los tamaños récord de ataques DDoS (3.8–31.4 Tbps), 884 CVE explotados activamente en 2025, 37% de adopción de modelado de amenazas, $370 millones de desperdicio heredado y una reducción de costos de incumplimiento de IA/automatización de $1.9 millones.
La presentación se proporciona como un PDF para la vista previa y un PowerPoint editable (.pptx) que puede personalizar. Ambos archivos conservan las mismas 43 páginas, diseños, fuentes y estilo de marca.
Absolutamente. El resumen ejecutivo de 'Seis puntos débiles', los focos de estadísticas y las páginas de 'Preguntas para la alta dirección' están diseñados para audiencias del consejo y ejecutivas. Puede usar la presentación de principio a fin o extraer capítulos individuales en una lectura más corta para el consejo.
Abra el archivo .pptx, cambie su marca y diagramas de productos, reemplace los gráficos de datos con su propia telemetría y reescriba las páginas de 'Preguntas para la alta dirección' con indicaciones adaptadas a su industria. La estructura modular del capítulo le permite mantener, eliminar o reordenar los puntos débiles sin interrumpir el flujo general.

Create Your Own Slides
Turn your ideas into professional presentations in seconds with 2slides AI.
Referencia diseños profesionales, elige tu estilo y genera diapositivas con renderizado de texto perfecto. Impulsado por Nano Banana—comienza a crear tu presentación ahora.
Tu Agente IA para diapositivas. Ahorra tiempo, brilla más rápido con la creación inteligente de presentaciones.


© 2026 2slides. Todos los derechos reservados.