
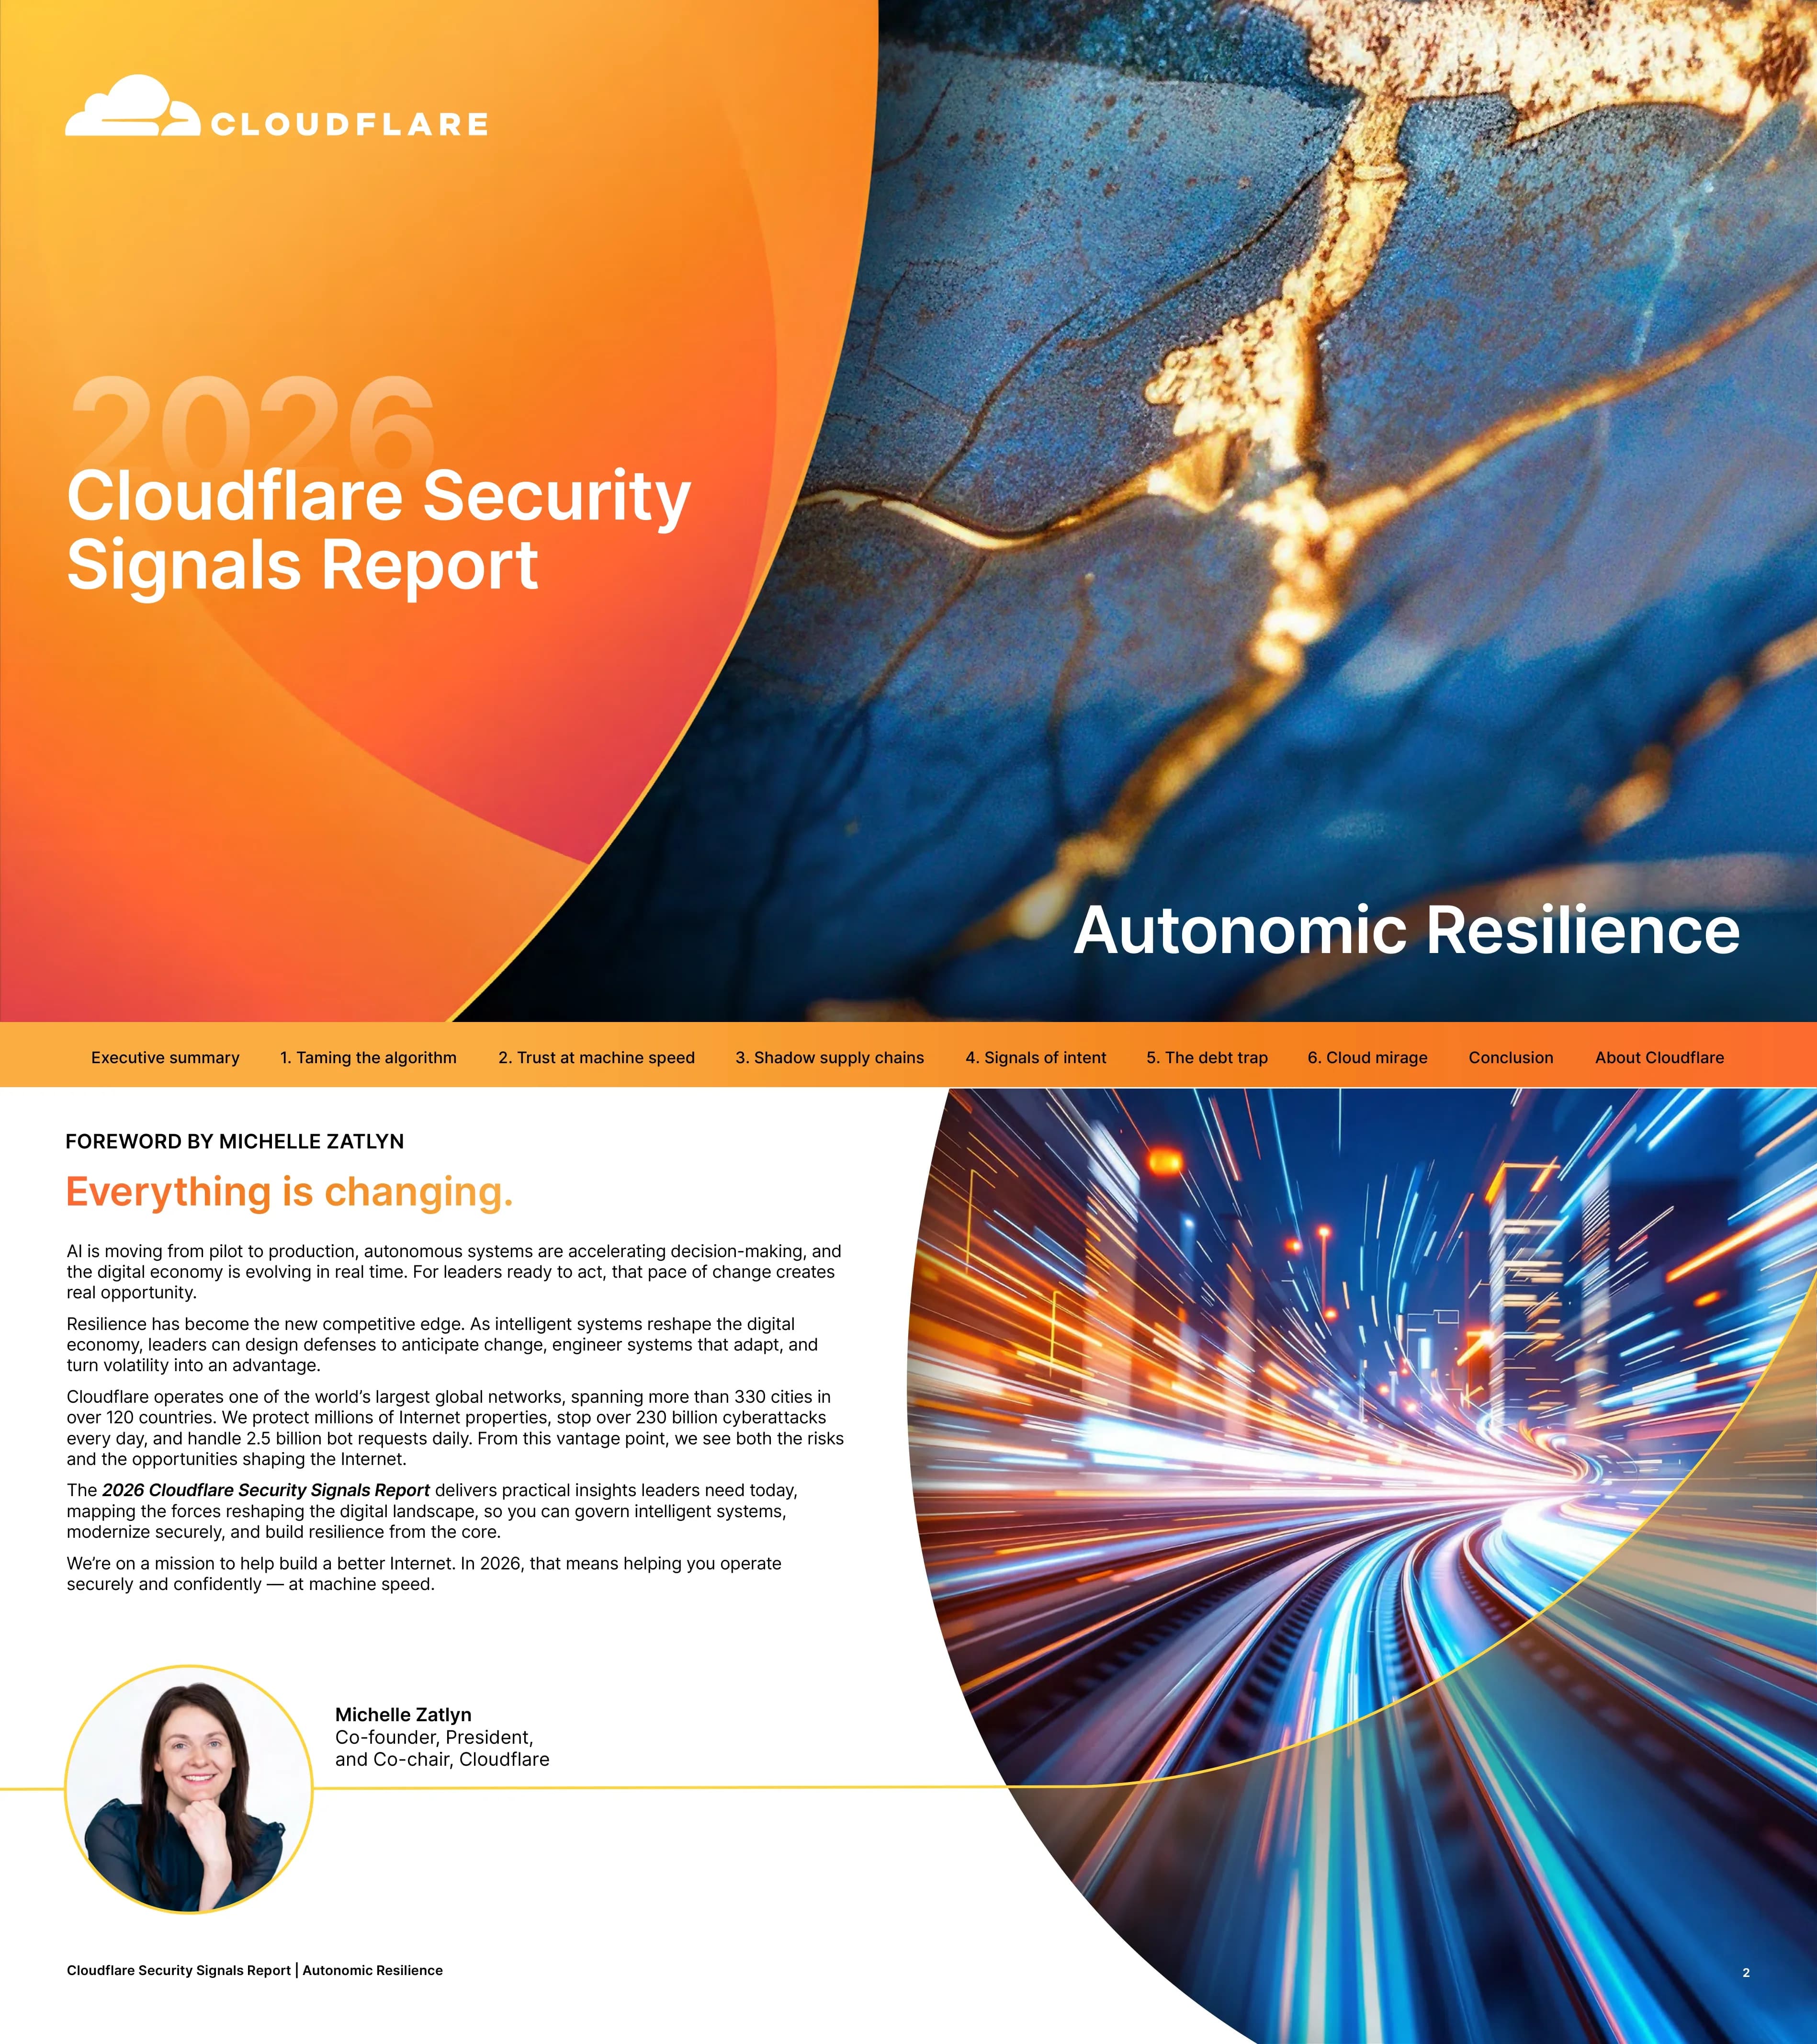
รายงานสัญญาณความปลอดภัย Cloudflare ประจำปี 2026 — Autonomic Resilience: คู่มือสำหรับผู้บริหารระดับสูงเกี่ยวกับจุดบกพร่องที่สำคัญ 6 ประการ (การกำกับดูแล AI, ความไว้วางใจด้วยความเร็วระดับเครื่องจักร, ซัพพลายเชนที่เป็นเงา, ข่าวกรองภัยคุกคาม, หนี้สินทางเทคนิค และความเปราะบางของ Multicloud) ที่องค์กรสมัยใหม่กำลังเผชิญ
การนำทางด่วน
แท็ก
แชร์สไลด์
รายงานสัญญาณความปลอดภัย Cloudflare ประจำปี 2026 — Autonomic Resilience: คู่มือสำหรับผู้บริหารระดับสูงเกี่ยวกับจุดบกพร่องที่สำคัญ 6 ประการ (การกำกับดูแล AI, ความไว้วางใจด้วยความเร็วระดับเครื่องจักร, ซัพพลายเชนที่เป็นเงา, ข่าวกรองภัยคุกคาม, หนี้สินทางเทคนิค และความเปราะบางของ Multicloud) ที่องค์กรสมัยใหม่กำลังเผชิญ
มุมมองรายละเอียดของแต่ละหน้าสไลด์ รวมถึงlayout เนื้อหาหลักและองค์ประกอบภาพ
สไลด์หน้าปกประกาศรายงาน Security Signals Report ของ Cloudflare ฉบับปี 2026 ในธีม 'Autonomic Resilience'
หน้าปกแบบสองส่วน: ส่วนแบรนด์สีส้มทางด้านซ้ายพร้อมโลโก้ Cloudflare และชื่อเรื่อง; ภาพนามธรรมสีน้ำเงินและทองแบบเต็มพื้นที่ทางด้านขวา
Michelle Zatlyn (ผู้ร่วมก่อตั้ง ประธาน และประธานร่วมของ Cloudflare) แนะนำรายงาน โดยให้เหตุผลว่า AI และเศรษฐกิจดิจิทัลกำลังเปลี่ยนจากช่วงนำร่องไปสู่การผลิตแบบเรียลไทม์ ซึ่งสร้างทั้งความเสี่ยงและโอกาสในการแข่งขัน
ข้อความสองคอลัมน์ทางด้านซ้าย ภาพแสงเคลื่อนไหวนามธรรมขนาดใหญ่อยู่ทางด้านขวา ภาพถ่ายศีรษะและประวัติผู้เขียนที่ด้านล่างซ้าย
แนะนำกรอบงานส่วนกลาง: รอยร้าวที่เชื่อมโยงกันหกประการ (การควบคุมอัลกอริทึม, ความน่าเชื่อถือด้วยความเร็วระดับเครื่องจักร, ห่วงโซ่อุปทานเงา, สัญญาณแห่งความตั้งใจ, กับดักหนี้สิน, ภาพลวงตาของคลาวด์) ซึ่งแรงกดดันในด้านหนึ่งจะเพิ่มความอ่อนแอในด้านอื่นๆ
คอลัมน์หัวข้อทางด้านซ้าย; ตารางการ์ดสีส้มเรียง 2x3 ทางด้านขวา โดยแต่ละการ์ดสรุปหนึ่งรอยร้าว
สารบัญแสดงรายการคำนำ บทสรุปสำหรับผู้บริหาร หกบท สรุป เกี่ยวกับ Cloudflare และหมายเหตุพร้อมหมายเลขหน้าเริ่มต้น
TOC สองคอลัมน์: หมายเลขหน้าทางด้านซ้าย ชื่อส่วนทางด้านขวา เส้นโค้งสีส้มขนาดใหญ่เป็นลวดลายพื้นหลัง
ตัวแบ่งบทสำหรับส่วนที่ 1 โดยกำหนดให้การกำกับดูแล AI ในวงกว้างเป็นรอยร้าวแรก
ตัวแบ่งแบบแบ่งส่วน: ตัวเลข '1' ขนาดใหญ่และชื่อบทในส่วนสีส้มทางด้านซ้าย; ภาพตารางจุดนามธรรมในธีม AI ทางด้านขวา
ให้เหตุผลว่าการเข้าถึง AI ได้ขจัดอุปสรรคแบบเดิมๆ ไปแล้ว ขณะนี้ข้อมูลเป็นทั้งรางวัลและความรับผิดชอบ Shadow AI คือ Shadow IT ที่ความเร็วระดับเครื่องจักร เรียกร้องให้มีการกำกับดูแลที่เขียนลงในโค้ด ไม่ใช่นโยบาย
ข้อความสามคอลัมน์พร้อมหัวข้อย่อย พร้อมด้วยคำพูดที่ดึงมาจาก Joe Sullivan (อดีต CSO, Uber)
สถิติเกี่ยวกับการแพร่หลายของ Shadow AI และภัยคุกคามทางอีเมลที่ขับเคลื่อนด้วย AI พร้อมแผนภูมิแท่งแนวนอนของหมวดหมู่ภัยคุกคามยอดนิยม (การโจมตีแบบใช้ลิงก์ 25%, การหลอกลวงข้อมูลประจำตัว 19%, การแอบอ้างแบรนด์ 16%, ชื่อเสียง IP 10%, อายุโดเมน 9%) ที่มาจาก Cloudflare Radar
ข้อความสามคอลัมน์พร้อมแผนภูมิแท่งแนวนอนแบบฝังทางด้านซ้าย คำพูดที่ดึงมาจาก World Wide Technology และ Hitachi ทางด้านขวา
คำถามที่พร้อมสำหรับคณะกรรมการห้าข้อเกี่ยวกับการรับผิดชอบด้านการกำกับดูแล AI ข้อจำกัดในการใช้งานที่ยอมรับได้ การใช้งานที่สอดคล้องตามข้อกำหนดเทียบกับการใช้งานที่เหมาะสม ความพร้อมในการตรวจสอบ และความสอดคล้องของรูปแบบการกำกับดูแลเมื่อ AI ขยายขนาด
การ์ด Q สีส้มห้าใบในการไหลแนวนอนพร้อมตัวเชื่อมต่อลูกศร
ตัวแบ่งบทสำหรับส่วนที่ 2 แนะนำความเป็นอิสระและวิศวกรรมความน่าเชื่อถือในฐานะรอยร้าวที่สอง
ตัวแบ่งแบบแบ่งส่วน: ส่วนสีส้มทางด้านซ้ายพร้อมชื่อเรื่อง ภาพทางแยกทางหลวงทางอากาศในเวลากลางคืนทางด้านขวา
แนะนำความขัดแย้งด้านความเร็วที่ธุรกิจดำเนินไปเร็วกว่าการกำกับดูแล; สรุปหลักการสองข้อสำหรับ AI ที่เป็นอิสระ (ขยายความน่าเชื่อถือ ยอมรับระบบเชิงความน่าจะเป็น) โดยได้รับการสนับสนุนจากข้อมูลที่แสดงการกระจายคำขอ HTTP จากมนุษย์ 70.2% เทียบกับบอท 29.8%
ข้อความสามคอลัมน์ทางด้านซ้าย แผนภูมิโดนัท/วงกลมทางด้านขวาแสดงการแบ่งคำขอระหว่างบอทและมนุษย์
อ้างถึงการประหยัดจากการละเมิดโดยเฉลี่ย 3.9 ล้านดอลลาร์สหรัฐสำหรับองค์กรที่ใช้ AI อย่างกว้างขวาง ครอบคลุมกรณีทางเศรษฐกิจ ระบบความเป็นผู้นำสำหรับความเป็นอิสระ และการเปลี่ยนแปลงในรูปแบบความน่าเชื่อถือสำหรับการตัดสินใจที่เป็นอิสระ
ข้อความสามคอลัมน์พร้อมคำพูดที่ดึงมาจาก TPG และ Bayer สองรายการ แถบภาพนามธรรมขนาดเล็กที่ด้านขวาสุด
คำถามห้าข้อที่เปิดเผยว่าผู้นำได้ออกแบบขอบเขตเกี่ยวกับการตัดสินใจด้วยความเร็วระดับเครื่องจักรและความเป็นเจ้าของความเสี่ยงแบบเรียลไทม์หรือไม่
แถวแนวนอนของการ์ด Q ห้าใบพร้อมตัวเชื่อมต่อลูกศร
ตัวแบ่งบทสำหรับส่วนที่ 3 เกี่ยวกับความเสี่ยงของซัพพลายเชนของบุคคลที่สามและสี่
ตัวแบ่งแบบแยกส่วน: แผงด้านซ้ายสีส้ม; ภาพเขาวงกตสีแดงเรืองแสงทางด้านขวาเป็นสัญลักษณ์ของเส้นทางที่ซ่อนอยู่
โต้แย้งว่าไม่สามารถถือได้ว่าซัพพลายเชนที่มีการเชื่อมต่อกันมากเกินไปเป็นเรื่องจริงอีกต่อไป เรียกร้องให้ถือว่า trust-by-proxy เป็นค่าเริ่มต้น, การกำกับดูแล AI-as-supplier, ความคาดหวังด้านกฎระเบียบ และการมองเห็น/การรับประกันอย่างต่อเนื่อง รวมถึงรายชื่อ 10 อันดับแบรนด์ที่ถูกแอบอ้าง (Microsoft, Google, Apple, Amazon, ฯลฯ)
คอลัมน์ข้อความสองคอลัมน์ พร้อมแผงรายการจัดอันดับสีส้มแนวตั้งทางด้านขวา แสดง 10 แบรนด์ที่ถูกแอบอ้าง
กล่าวถึงความเสี่ยงด้านความเข้มข้นของบุคคลที่สาม (การละเมิด 30% เชื่อมโยงกับบุคคลที่สาม) ความจำเป็นสำหรับ SBOMs/AIBOMs/VEX และการตรวจสอบพฤติกรรมของซัพพลายเออร์อย่างต่อเนื่องทั่วทั้งระบบนิเวศ
คอลัมน์ข้อความสามคอลัมน์พร้อมข้อความที่ดึงมาจาก BNP Paribas; แถบภาพนามธรรมขนาดเล็กทางด้านขวา
ห้าคำถามเกี่ยวกับการทำแผนที่การพึ่งพาที่สำคัญ การตอบสนองด้านกฎระเบียบ การแลกเปลี่ยนการลดจำนวนผู้ขาย ความเร็วในการแจ้งเตือนการละเมิด และการตรวจสอบซัพพลายเชนอย่างมีวินัยอย่างต่อเนื่อง
แถวแนวนอนของ Q-card ห้าใบพร้อมตัวเชื่อมต่อลูกศร
ตัวแบ่งบทสำหรับส่วนที่ 4 เกี่ยวกับข่าวกรองภัยคุกคามในฐานะความสามารถในการมองการณ์ไกล
ตัวแบ่งแบบแยกส่วน: แผงด้านซ้ายสีส้มพร้อมชื่อเรื่อง; ภาพเครือข่ายทั่วโลก/แผนที่โลกที่เรืองแสงทางด้านขวา
โต้แย้งว่าข่าวกรองภัยคุกคามต้องเปลี่ยนจากยุทธวิธีไปสู่เชิงกลยุทธ์ โดยมีรายชื่ออุตสาหกรรมชั้นนำที่ตกเป็นเป้าหมายของ DDoS สำหรับปี 2025: การพนัน/เกม, โทรคมนาคม, เทคโนโลยีและบริการ, การธนาคารและบริการทางการเงิน, ค้าปลีก
คอลัมน์ข้อความสองคอลัมน์พร้อมแผงจัดอันดับอุตสาหกรรมแบบมีหมายเลขทางด้านขวา
กำหนดกรอบมูลค่า CTI ผ่าน Validation–Reduction–Proactive triad ไฮไลต์ '2026 Cloudflare Threat Report' พร้อมแนวโน้มที่สำคัญ: การทำให้การโจมตีเป็นอุตสาหกรรม, การบุกรุกแบบ identity-first, การเชื่อมต่อซัพพลายเชน
คอลัมน์ข้อความสองคอลัมน์พร้อมข้อความที่ดึงมาทางด้านขวา; แบนเนอร์ส่งเสริมการขายสำหรับ Threat Report ปี 2026 ที่ด้านล่างพร้อม CTA 'Get the report'
รายงานว่ามีเพียง 37% ขององค์กรที่ประสบความสำเร็จในการจัดทำและบันทึกกระบวนการสร้างแบบจำลองภัยคุกคามอย่างเป็นทางการ อธิบายบทบาทของการสร้างแบบจำลองภัยคุกคามในการเปลี่ยนข่าวกรองให้เป็นการดำเนินการที่มีลำดับความสำคัญ
คอลัมน์ข้อความสองคอลัมน์ทางด้านซ้าย สถิติขนาดใหญ่ '37%' เหนือภาพเส้นขอบฟ้าของเมืองทางด้านขวา ข้อความที่ดึงมาจาก YL Ventures ที่ด้านล่าง
ห้าคำถามเกี่ยวกับการจัดแนวการป้องกันให้สอดคล้องกับภัยคุกคามที่เป็นผลสืบเนื่อง การมองเห็นความตั้งใจของคู่ต่อสู้ การบรรยายสรุปที่ขับเคลื่อนการตัดสินใจ การประนีประนอมการตัดสินใจทางธุรกิจ และการปรับเทียบ playbook ของคู่ต่อสู้ใหม่
แถวแนวนอนของ Q-card ห้าใบพร้อมตัวเชื่อมต่อลูกศร
ตัวแบ่งบทสำหรับส่วนที่ 5 เกี่ยวกับหนี้สินทางเทคนิคและความเสี่ยงด้านสถาปัตยกรรมเดิม
ตัวแบ่งแบบแยกส่วน: แผงด้านซ้ายสีส้มพร้อมชื่อเรื่อง; ชิ้นหมากรุกเหนือภาพรหัสไบนารีทางด้านขวาเป็นสัญลักษณ์ของกลยุทธ์และความเสี่ยง
ติดตามการเพิ่มขึ้นของ DDoS โดยไม่มีความพร้อมทางสถาปัตยกรรม: แผนภูมิเส้นแสดงขนาดการโจมตีที่เป็นบันทึกรายเดือนตั้งแต่ 9/24 ถึง 11/25 เพิ่มขึ้นจาก 3.8 Tbps เป็น 31.4 Tbps โดยยึดตามเหตุการณ์สำคัญด้านช่องโหว่และการแสวงหาผลประโยชน์ในปี 2025 (884 CVE ที่ถูกแสวงหาผลประโยชน์อย่างแข็งขัน, 29% พร้อมหลักฐานภายในวันที่เผยแพร่ต่อสาธารณะ React23shell เข้าถึง 1B ความพยายามในการแสวงหาผลประโยชน์ใน 11 วัน)
คอลัมน์ข้อความสองคอลัมน์ทางด้านซ้าย แผนภูมิเส้นทางด้านขวาแสดง 'World record DDoS attacks'
เน้นย้ำถึงค่าเฉลี่ยการสูญเสียประจำปี 370 ล้านดอลลาร์จากระบบเดิมที่ล้าสมัย อธิบายวงจรการขาดแคลนนวัตกรรมและเหตุผลที่สแต็กเดิมล้มเหลวภายใต้แรงกดดันของ AI (ขาดระบบอัตโนมัติ การบูรณาการ การควบคุมแบบเรียลไทม์ การป้องกันแบบ perimeter-based)
คอลัมน์ข้อความสองคอลัมน์พร้อมข้อความที่ดึงมาจาก Adversarial Risk Management บล็อกสถิติสีส้มขนาดใหญ่ '$370 million' ทางด้านขวา
เปรียบเทียบ 'ผู้นำ' และ 'ผู้ตาม' ด้านการปรับปรุงให้ทันสมัย: 73% ของผู้นำรวมศูนย์การตัดสินใจไว้ที่คนเพียงไม่กี่คน เทียบกับ 36% ของผู้ตาม กล่าวว่าการปรับปรุงให้ทันสมัยคือการลดความเสี่ยง — การซื้อเวลาคืน
คอลัมน์ข้อความสองคอลัมน์ทางด้านซ้าย สถิติขนาดใหญ่ '73%' และภาพนามธรรมเชิงแนวคิดทางด้านขวา
ห้าคำถามเกี่ยวกับความสามารถที่ถูกจำกัดด้วยหนี้ทางเทคนิค สัดส่วนการใช้จ่ายด้านความปลอดภัย (ระบบเดิมเทียบกับความยืดหยุ่น) ลำดับความสำคัญที่ล่าช้าเนื่องจากข้อจำกัดทางสถาปัตยกรรม สามโครงการริเริ่มหนี้ทางเทคนิคอันดับต้น ๆ และอุปสรรคที่ใหญ่ที่สุดในการลดหนี้
แถวแนวนอนของ Q-card ห้าใบพร้อมตัวเชื่อมต่อลูกศร
ตัวแบ่งบทสำหรับส่วนที่ 6 เกี่ยวกับความยืดหยุ่นของคลาวด์และมัลติคลาวด์
ตัวแบ่งแผงแบบแยก: แผงด้านซ้ายสีส้มพร้อมชื่อเรื่อง ภาพทางเดินสถาปัตยกรรมสะท้อนแสงทางด้านขวา
กล่าวว่าการนำคลาวด์มาใช้สัญญาว่าจะมีความเร็ว ขนาด และความยืดหยุ่น แต่ยังนำมาซึ่งความเสี่ยงจากการรวมศูนย์ที่เงียบกว่า แผนภูมิแท่งแบบเรียงซ้อนแสดงการโจมตี DDoS ตามปี (2022–2025) แบ่งเป็น HTTP DDoS และ network-layer DDoS ซึ่งเติบโตจากทั้งหมด 13.9 ล้านครั้งเป็นทั้งหมด 47.1 ล้านครั้ง
คอลัมน์ข้อความสองคอลัมน์พร้อมแผนภูมิแท่งแบบเรียงซ้อนทางด้านขวา คำพูดที่ยกมาของ IBM
ระบุว่า 80% ของความล้มเหลวในการรักษาความปลอดภัยบนคลาวด์เกิดจากการกำหนดค่าที่ไม่ถูกต้องและปัญหาในการดำเนินงาน หักล้างความเชื่อผิด ๆ ที่ว่ามัลติคลาวด์เท่ากับการสำรองข้อมูล และเรียกร้องให้มีการออกแบบทางวิศวกรรมเพื่อการกักกัน ไม่ใช่ความสมบูรณ์แบบ
คอลัมน์ข้อความสองคอลัมน์ด้านบน บล็อกสถิติสีส้มขนาดใหญ่ '$1.9 million' ที่ด้านล่างเหนือภาพนามธรรม
อ้างถึงผลการวิจัยของ IBM ในปี 2025 ที่ว่าองค์กรที่ใช้ AI/ระบบอัตโนมัติอย่างกว้างขวางทำให้วงจรชีวิตของการละเมิดข้อมูลสั้นลง 80 วัน และลดต้นทุนการละเมิดข้อมูลโดยเฉลี่ยลง 1.9 ล้านดอลลาร์สหรัฐ สนับสนุนให้มีการตัดสินใจในระดับผู้บริหารเพื่อแยกโครงสร้างพื้นฐานออกเป็นการตัดสินใจทางธุรกิจที่มีความเสี่ยงสูง
คอลัมน์ข้อความสองคอลัมน์พร้อมคำพูดที่ยกมาจาก HALO Branded Solutions แถบภาพนามธรรมทางด้านขวา
ห้าคำถามเกี่ยวกับการแยกส่วนระบบที่สำคัญ ผลกระทบต่อรายได้จากความล้มเหลวของ identity/core-platform การลดความเสี่ยงของมัลติคลาวด์เทียบกับต้นทุน KPI มุ่งเน้นไปที่การกักกันเทียบกับการกู้คืน และความสามารถในการอธิบายการหยุดทำงานครั้งล่าสุดต่อคณะกรรมการ
แถวแนวนอนของ Q-card ห้าใบพร้อมตัวเชื่อมต่อลูกศร
สังเคราะห์รายงานเป็นสี่หลักการความเป็นผู้นำ: ความเป็นเจ้าของร่วมกันของความเสี่ยงเชิงระบบมากกว่าความรับผิดชอบที่ได้รับมอบหมาย การดำเนินการที่ฝังอยู่ในระบบ ความเป็นอิสระเชิงโครงสร้างมากกว่าความสะดวกสบายในระยะสั้น การเรียนรู้จากความล้มเหลวมากกว่าการหลีกเลี่ยงความล้มเหลว ปิดท้ายด้วยการเรียกร้อง: ในปี 2026 ความเป็นผู้นำถูกกำหนดโดยการวางแผนเพื่อความมั่นคงและการออกแบบเพื่อการหยุดชะงัก
คอลัมน์ข้อความสองคอลัมน์ทางด้านซ้าย แผง callout สีส้มแบบเต็มหน้าทางด้านขวาพร้อมข้อความปิดท้ายและภาพ server-rack
ตัวแบ่งส่วนที่แนะนำภาคผนวกเกี่ยวกับ Cloudflare
ภาพอุโมงค์/มุมมองสีส้มแบบเต็มหน้าพร้อมชื่อส่วนที่ซ้อนทับทางด้านซ้าย
สถิติขนาดของ Cloudflare: 330+ เมืองใน 125+ ประเทศ (โดยมี 210+ เมืองที่ใช้ GPU สำหรับ AI inference) ~50ms จาก ~95% ของประชากรที่เชื่อมต่ออินเทอร์เน็ต ~13,000 เครือข่ายที่เชื่อมต่อโดยตรง ความจุเครือข่าย 477 Tbps
แถวส่วนหัวสี่สถิติเหนือแผนที่โลกสีส้มที่มีสไตล์
ภาพรวมของชุดรักษาความปลอดภัยของ Cloudflare: ความยืดหยุ่นและการป้องกันที่ขอบ (การป้องกัน WAF/API, SSE สำหรับพนักงานแบบไฮบริด, การลด DDoS สูงสุด 477 Tbps) และการรวมระบบคลาวด์และเครือข่ายที่ปลอดภัย (SASE, network-as-a-service, Cloudflare interconnect)
รายการ bullet แบบสองคอลัมน์ทางด้านซ้าย ไดอะแกรมสไตล์เวนน์แบบวงกลมซ้อนกันทางด้านขวาแสดง 'One security platform everywhere' ทั่วทั้ง Network, Cloud, Apps, AI
แผนภาพแสดงภาพ Cloudflare One ในฐานะแพลตฟอร์ม SASE ที่คล่องตัว: Zero Trust security, Network as a Service, AI security, Manage and compose, แพลตฟอร์มที่ขับเคลื่อนด้วย AI, Integrate and program — เชื่อมต่อผู้ใช้ อุปกรณ์ สถานที่ กับแอปพลิเคชัน โครงสร้างพื้นฐาน และเครือข่าย
ตารางบริการ 2x3 ตรงกลางพร้อมไอคอนอุปกรณ์ต่อพ่วงสำหรับผู้ใช้ อุปกรณ์ สถานที่ แอปพลิเคชัน โครงสร้างพื้นฐาน เครือข่ายที่เชื่อมต่อด้วยลูกศร
แผนภาพสถาปัตยกรรมสำหรับการปกป้องการใช้งาน GenAI และควบคุมดูแล AI agents: Security service edge (SSE) ครอบคลุมการมองเห็น, การควบคุมการเข้าถึง, แนวทางการป้องกัน Prompt, ความปลอดภัยของข้อมูล และ AI security posture management; MCP server portals ครอบคลุมการมองเห็น, การพิสูจน์ตัวตน, การเชื่อมต่อ และการจัดการแบบรวมศูนย์
แผนภาพวงแหวนคู่ขนาน (SSE และ MCP server portals) เชื่อมต่อกันด้วยไอคอน AI agent ขนาบข้างด้วยไอคอนพนักงานและทรัพยากรขององค์กร
มุมมองวงจรชีวิตแบบสามเสาหลัก: สร้าง AI (Developer Platform — Workers, Vectorize, AI Gateway, Remote MCP Server, Agents SDK, AI Search), ปกป้องการนำ AI ไปใช้ (AI Security Suite — SASE, AI Gateway, App Security, Firewall for AI), ปกป้องเนื้อหา (App services — Bot Management, AI Crawl Control) ทั้งหมดนี้อยู่บนแพลตฟอร์มระดับโลกที่ขับเคลื่อนด้วย AI
การ์ดสามเสาหลักที่ด้านบนสุด โดยมีป้ายกำกับ 'สร้าง AI', 'ปกป้องการนำ AI ไปใช้', 'ปกป้องเนื้อหา' วางอยู่บนแถบส่วนท้ายของแพลตฟอร์มระดับโลก
โปรโมท 'The Executive Lens' โดย Cloudflare ซึ่งเป็นศูนย์รวมข้อมูลเชิงลึก กรอบการทำงาน และงานวิจัยที่ขับเคลื่อนโดยผู้เชี่ยวชาญเกี่ยวกับ cyber resilience, การกำกับดูแล AI ที่ปลอดภัย และ global digital transformation รวมถึง CTA 'อ่านเพิ่มเติม'
ข้อความและ CTA ทางด้านซ้าย ภาพถ่ายเส้นขอบฟ้าแบบภาพยนตร์ที่มีผู้บริหารเดินอยู่ทางด้านขวา
การ์ดแหล่งข้อมูลสี่ใบ: Forrester Total Economic Impact, Security Signal podcast, รายงาน Cloudflare Threat Report ปี 2026, theNET แต่ละรายการมีคำอธิบายสั้นๆ และลิงก์ 'อ่านเพิ่มเติม' หรือ 'รับชมเลย'
แถวของการ์ดสี่ใบที่มีภาพขนาดย่อของแหล่งข้อมูล พร้อมชื่อ คำอธิบาย และลิงก์ CTA
ตารางผู้ติดต่อที่ครอบคลุม Market Leadership และ Field CXO Team ทั่วโลก อเมริกา EMEA เอเชียแปซิฟิก และญี่ปุ่น พร้อมรูปภาพ ชื่อ ตำแหน่ง และที่อยู่อีเมล Cloudflare
ตารางผู้ติดต่อ 5x2 พร้อมส่วนหัวของคอลัมน์ภูมิภาคและป้ายกำกับแถวทีม วางอยู่บนพื้นหลังแผนที่โลกที่จางลง
ปกปิดท้ายที่ระบุชื่อรายงานอีกครั้ง ธีม 'Autonomic Resilience' บรรทัดติดต่อสำหรับ Cloudflare enterprise และประกาศทางกฎหมาย/ลิขสิทธิ์
เลย์เอาต์สองแผงที่ตรงกับหน้าปก: แผงสีส้มที่มีชื่อและข้อความทางกฎหมายทางด้านซ้าย ภาพหินอ่อนสีน้ำเงินและสีทองพร้อมสโลแกนธีมทางด้านขวา
รายการอ้างอิงและลิงก์แหล่งที่มาที่มีหมายเลขกำกับสำหรับสถิติที่อ้างอิงตลอดทั้งรายงาน (Verizon, IBM, Forrester, Gartner, SANS Institute, Cloudflare Radar และอื่นๆ)
รายการอ้างอิงที่มีหมายเลขกำกับสามคอลัมน์ในรูปแบบตัวพิมพ์ขนาดเล็ก
คำถามทั่วไปเกี่ยวกับสไลด์นี้และเนื้อหาการนำเสนอพื้นฐาน
เป็นรายงานประจำปีของผู้บริหารของ Cloudflare เกี่ยวกับสถานะของความยืดหยุ่นทางไซเบอร์ ฉบับปี 2026 ที่มีชื่อว่า 'Autonomic Resilience' ระบุจุดบกพร่องที่สำคัญ 6 ประการ ได้แก่ การกำกับดูแล AI, ความไว้วางใจด้วยความเร็วระดับเครื่องจักร, ซัพพลายเชนที่เป็นเงา, ข่าวกรองภัยคุกคาม, หนี้สินทางเทคนิค และความเปราะบางของ Multicloud และนำเสนอคำแนะนำด้านความเป็นผู้นำ ข้อมูล และคำถามระดับคณะกรรมการสำหรับแต่ละประเด็น
CISO, CIO, CTO, กรรมการ และผู้นำด้านความเสี่ยงอาวุโสที่ต้องบรรยายสรุปผู้บริหารเกี่ยวกับกลยุทธ์ทางไซเบอร์ปี 2026 นอกจากนี้ยังเหมาะสำหรับที่ปรึกษา นักวิเคราะห์ และพันธมิตร Cloudflare ที่ต้องการชุดสไลด์อ้างอิงที่สวยงามเกี่ยวกับแนวโน้มด้านความปลอดภัยขององค์กร
เริ่มต้นด้วยคำนำและกรอบ 'หกจุดบกพร่อง' สรุปสำหรับผู้บริหาร จากนั้นจึงอุทิศบทให้กับแต่ละจุดบกพร่อง ทุกบทจะจบลงด้วยหน้า 'คำถามสำหรับผู้บริหารระดับสูง' ที่มีคำถามที่พร้อมสำหรับคณะกรรมการ 5 ข้อ สไลด์จะปิดท้ายด้วยบทสรุปเกี่ยวกับหลักการความเป็นผู้นำ ภาคผนวกเกี่ยวกับ Cloudflare ข้อมูลติดต่อ และเชิงอรรถ
ได้ รูปแบบเลย์เอาต์ — ตัวแบ่งส่วน หน้าเนื้อหาแบบสองและสามคอลัมน์ จุดเด่นทางสถิติ รายการจัดอันดับ แถว Q-card และสไลด์แผนภูมิ — ปรับให้เข้ากับเนื้อหาความเป็นผู้นำทางความคิดของคุณเองได้ง่าย เปลี่ยนหัวข้อ แผนภูมิ และคำพูด โดยยังคงสไตล์บทบรรณาธิการสีส้มและสีกรมท่าไว้
มีทั้งสองอย่าง จับคู่ความคิดเห็นและคำพูดของผู้บริหารจาก CISO ที่ Uber, BNP Paribas, IBM, Bayer, Hitachi และอื่นๆ กับข้อมูลที่จับต้องได้: แบรนด์ที่ถูกแอบอ้างในการฟิชชิ่งมากที่สุด อุตสาหกรรมที่ถูก DDoS มากที่สุด ขนาดการโจมตี DDoS ที่เป็นประวัติการณ์ (3.8–31.4 Tbps), 884 CVE ที่ถูกโจมตีอย่างต่อเนื่องในปี 2025, การนำ Threat-modeling ไปใช้ 37%, ของเสียจากระบบเดิม 370 ล้านดอลลาร์ และการลดต้นทุนการละเมิด AI/automation 1.9 ล้านดอลลาร์
สไลด์มีให้ในรูปแบบ PDF สำหรับการดูตัวอย่างและ PowerPoint (.pptx) ที่แก้ไขได้ซึ่งคุณสามารถปรับแต่งได้ ทั้งสองไฟล์ยังคงรักษา 43 หน้า เลย์เอาต์ ฟอนต์ และสไตล์แบรนด์เดิมไว้
เหมาะอย่างยิ่ง บทสรุปสำหรับผู้บริหาร 'Six fault lines' จุดเด่นทางสถิติ และหน้า 'คำถามสำหรับผู้บริหารระดับสูง' ได้รับการออกแบบมาสำหรับคณะกรรมการและผู้บริหาร คุณสามารถใช้สไลด์ตั้งแต่ต้นจนจบหรือดึงบทแต่ละบทไปใช้ในการรายงานต่อคณะกรรมการที่สั้นลงได้
เปิดไฟล์ .pptx สลับการสร้างแบรนด์และไดอะแกรมผลิตภัณฑ์ของคุณเอง เปลี่ยนแผนภูมิข้อมูลด้วย telemetry ของคุณเอง และเขียนหน้า 'คำถามสำหรับผู้บริหารระดับสูง' ใหม่ด้วยคำถามที่ปรับให้เหมาะกับอุตสาหกรรมของคุณ โครงสร้างบทแบบแยกส่วนช่วยให้คุณสามารถเก็บ ลบ หรือจัดลำดับจุดบกพร่องใหม่ได้โดยไม่กระทบต่อการไหลโดยรวม

Create Your Own Slides
Turn your ideas into professional presentations in seconds with 2slides AI.
อ้างอิงการออกแบบมืออาชีพ เลือกสไตล์ของคุณ และสร้างสไลด์ด้วยการแสดงผลข้อความที่สมบูรณ์แบบ ขับเคลื่อนโดย Nano Banana—เริ่มสร้างการนำเสนอของคุณตอนนี้
Your AI Agent for slides. Save time, shine faster with intelligent presentation creation.


© 2026 2slides. All rights reserved.