
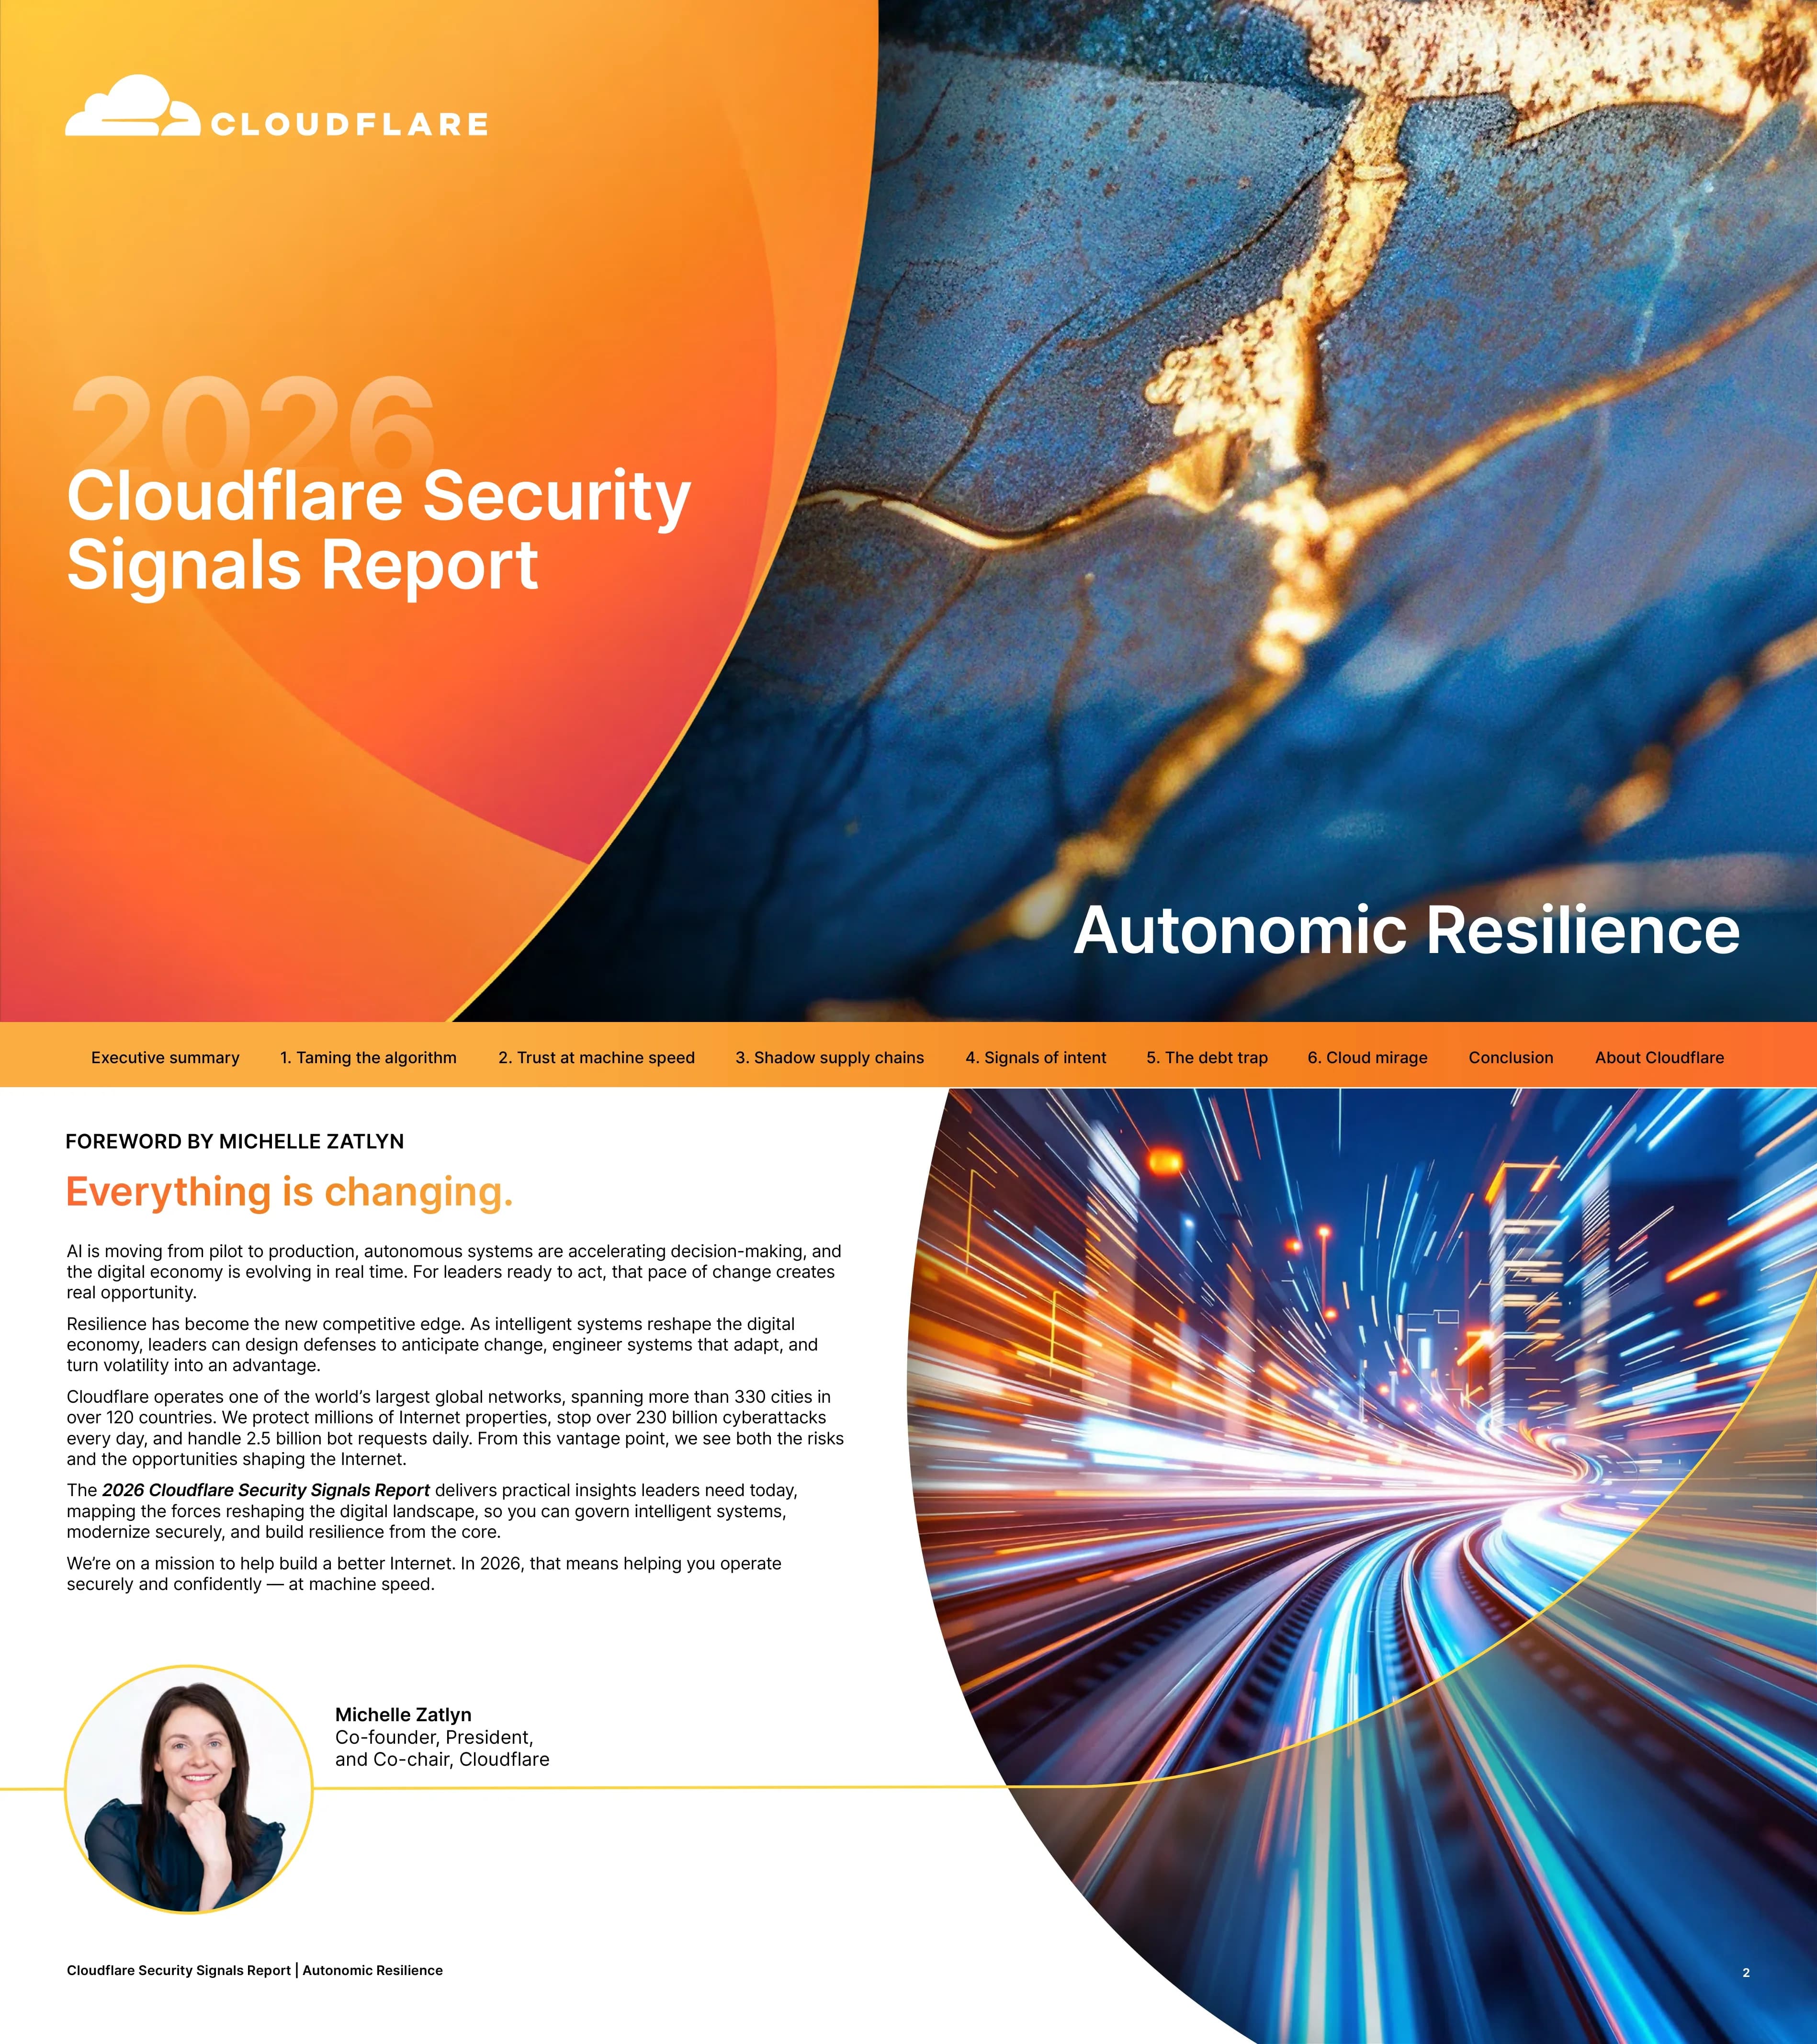
Relatório de Sinais de Segurança da Cloudflare de 2026 — Resiliência Autonômica: um guia para a alta administração sobre seis linhas de falha críticas (governança de IA, confiança na velocidade da máquina, cadeias de suprimentos paralelas, inteligência contra ameaças, dívida técnica e fragilidade multicloud) que as empresas modernas enfrentam.
Navegação Rápida
Tags
Compartilhar os slides
Relatório de Sinais de Segurança da Cloudflare de 2026 — Resiliência Autonômica: um guia para a alta administração sobre seis linhas de falha críticas (governança de IA, confiança na velocidade da máquina, cadeias de suprimentos paralelas, inteligência contra ameaças, dívida técnica e fragilidade multicloud) que as empresas modernas enfrentam.
Visualização detalhada de cada página de slide, incluindo layout, conteúdo principal e elementos visuais.
Slide de capa anunciando a edição de 2026 do Relatório de Sinais de Segurança da Cloudflare com o tema 'Resiliência Autonômica'.
Capa de dois painéis: painel laranja da marca à esquerda com o logotipo e o título da Cloudflare; imagem abstrata marmorizada em azul e dourado sangrando na totalidade à direita.
Michelle Zatlyn (cofundadora, presidente e copresidente da Cloudflare) apresenta o relatório, argumentando que a AI e a economia digital estão passando do piloto para a produção em tempo real, criando risco e oportunidade competitiva.
Texto em duas colunas à esquerda, grande imagem abstrata de luz em movimento à direita; foto e biografia do autor no canto inferior esquerdo.
Apresenta a estrutura central: seis linhas de falha interconectadas (Dominando o algoritmo, Confiança na velocidade da máquina, Cadeias de suprimentos paralelas, Sinais de intenção, A armadilha da dívida, Miragem da nuvem) onde a pressão em uma área intensifica a fraqueza em outras.
Coluna de título à esquerda; grade 2x3 de cartões laranjas numerados à direita, cada um resumindo uma linha de falha.
Índice listando prefácio, resumo executivo, seis capítulos, conclusão, Sobre a Cloudflare e notas de rodapé com seus números de página iniciais.
TOC de duas colunas: números de página à esquerda, títulos de seção à direita; grande curva laranja como motivo de fundo.
Divisor de capítulo para a Seção 1, estabelecendo a governança de AI em escala como a primeira linha de falha.
Divisor de painel dividido: numeral grande '1' e título do capítulo no painel esquerdo laranja; imagem abstrata de grade pontilhada com tema de AI à direita.
Argumenta que a acessibilidade da AI eliminou as barreiras tradicionais; os dados agora são prêmio e responsabilidade; a AI paralela é a TI paralela na velocidade da máquina; pede que a governança seja escrita no código, não na política.
Três colunas de texto com subtítulos, além de uma chamada de citação de Joe Sullivan (ex-CSO, Uber).
Estatísticas sobre a proliferação de AI paralela e ameaças de e-mail baseadas em AI, com um gráfico de barras horizontal das principais categorias de ameaças (ataques baseados em links 25%, decepção de identidade 19%, personificação de marca 16%, reputação de IP 10%, idade do domínio 9%) provenientes do Cloudflare Radar.
Três colunas de texto com gráfico de barras horizontal incorporado à esquerda; citações de World Wide Technology e Hitachi à direita.
Cinco perguntas prontas para o conselho sobre responsabilidade de governança de AI, restrições de uso aceitáveis, uso compatível versus apropriado, preparação para auditoria e coerência de modelos de governança à medida que a AI é dimensionada.
Cinco cartões Q laranjas em um fluxo horizontal com conectores de seta.
Divisor de capítulo para a Seção 2, apresentando a autonomia e a engenharia de confiança como a segunda linha de falha.
Divisor de painel dividido: painel esquerdo laranja com título; imagem aérea de entroncamento rodoviário à noite à direita.
Apresenta o paradoxo da velocidade, onde os negócios são executados mais rápido do que a supervisão; descreve dois princípios para AI autônoma (estender a confiança, aceitar sistemas probabilísticos) apoiados por dados que mostram distribuição de solicitações HTTP de 70,2% humanos vs 29,8% de bot.
Três colunas de texto à esquerda, gráfico de rosca/pizza à direita mostrando a divisão de solicitações de bot vs humano.
Cita uma economia média de violação de US$ 3,9 milhões para organizações que usam AI extensivamente; cobre o caso econômico, o sistema de liderança para autonomia e a mudança nos modelos de confiança para decisões autônomas.
Três colunas de texto com duas citações de TPG e Bayer; pequena faixa de imagem abstrata no canto direito.
Cinco perguntas expondo se a liderança projetou limites em torno de decisões de velocidade da máquina e propriedade do risco em tempo real.
Linha horizontal de cinco cartões Q com conectores de seta.
Divisor de capítulo para a Seção 3 sobre o risco da cadeia de suprimentos de terceiros e quartos.
Divisor de painel dividido: painel esquerdo laranja; imagem brilhante de labirinto vermelho à direita simbolizando caminhos ocultos.
Argumenta que as cadeias de suprimentos hiperconectadas não podem mais ser presumidas; apela para tratar a confiança por procuração como padrão, governança de IA como fornecedor, expectativas regulatórias e visibilidade/garantia contínua. Inclui lista classificada das 10 principais marcas imitadas (Microsoft, Google, Apple, Amazon, etc.).
Duas colunas de texto mais um painel vertical laranja de lista classificada à direita mostrando 10 marcas imitadas.
Discute o risco de concentração de terceiros (30% das violações ligadas a terceiros), a necessidade de SBOMs/AIBOMs/VEX e a verificação contínua do comportamento do fornecedor em todo o ecossistema.
Três colunas de texto com uma citação de destaque do BNP Paribas; pequena faixa de imagem abstrata à direita.
Cinco perguntas sobre mapeamento de dependência crítica, resposta regulatória, compensações de redução de fornecedores, velocidade de notificação de violação e auditorias de cadeia de suprimentos de disciplina contínua.
Linha horizontal de cinco Q-cards com conectores de seta.
Divisor de capítulo para a Seção 4 sobre inteligência de ameaças como uma capacidade de previsão.
Divisor de painel dividido: painel esquerdo laranja com título; imagem brilhante de rede global/mapa mundial à direita.
Argumenta que a inteligência de ameaças deve passar de tática para estratégica, com uma lista classificada dos principais setores visados por DDoS para 2025: Jogos de azar/jogos, Telecomunicações, Tecnologia e serviços, Serviços bancários e financeiros, Varejo.
Duas colunas de texto com um painel de classificação de setor numerado à direita.
Enquadra o valor do CTI por meio de uma tríade Validação–Redução–Proativa. Destaques do 'Relatório de Ameaças da Cloudflare de 2026' com as principais tendências: industrialização de ataques, intrusões de identidade em primeiro lugar, conectividade da cadeia de suprimentos.
Duas colunas de texto mais uma citação de destaque à direita; banner promocional para o Relatório de Ameaças de 2026 na parte inferior com um CTA 'Obtenha o relatório'.
Informa que apenas 37% das organizações formalizaram e documentaram com sucesso seus processos de modelagem de ameaças; explica o papel da modelagem de ameaças na transformação da inteligência em ação priorizada.
Duas colunas de texto à esquerda, grande estatística '37%' sobre uma imagem do horizonte da cidade à direita; citação de destaque da YL Ventures na parte inferior.
Cinco perguntas sobre o alinhamento das defesas com ameaças consequentes, visibilidade da intenção do adversário, briefings de condução de decisões, comprometimento de decisão de negócios e recalibração do manual do adversário.
Linha horizontal de cinco Q-cards com conectores de seta.
Divisor de capítulo para a Seção 5 sobre dívida técnica e risco de arquitetura legada.
Divisor de painel dividido: painel esquerdo laranja com título; peças de xadrez sobre imagem de código binário à direita simbolizando estratégia e risco.
Rastreia a escalada de DDoS sem preparação arquitetônica: um gráfico de linhas dos tamanhos de ataque recordes mensais de 24/09 a 25/11 subindo de 3,8 Tbps para 31,4 Tbps, ancorado por marcos de vulnerabilidade e exploração de 2025 (884 CVEs ativamente explorados, 29% com evidências dentro do dia em que foram públicos; React23shell atingindo 1 bilhão de tentativas de exploração em 11 dias).
Duas colunas de texto à esquerda, gráfico de linhas à direita mostrando 'Ataques DDoS recordes mundiais'.
Destaca o desperdício anual médio de $370 milhões de sistemas legados desatualizados; explica o ciclo de escassez de inovação e por que as pilhas legadas falham sob a pressão da IA (falta de automação, integração, controles em tempo real, proteção baseada em perímetro).
Duas colunas de texto com uma citação de destaque da Adversarial Risk Management; grande bloco de estatística laranja '$370 milhões' à direita.
Contrasta 'líderes' e 'retardatários' da modernização: 73% dos líderes centralizaram a tomada de decisões com apenas algumas pessoas, contra 36% dos retardatários. Argumenta que a modernização é redução de risco — recuperando tempo.
Duas colunas de texto à esquerda; grande estatística '73%' e imagem abstrata conceitual à direita.
Cinco perguntas sobre capacidades restritas por dívida técnica, divisão de gastos com segurança (legado vs resiliência), prioridades atrasadas por limites de arquitetura, três principais iniciativas de dívida técnica e maiores bloqueadores para a redução da dívida.
Linha horizontal de cinco Q-cards com conectores de seta.
Divisor de capítulo para a Seção 6 sobre resiliência de nuvem e multicloud.
Divisor de painel dividido: painel esquerdo laranja com título; imagem reflexiva do corredor arquitetônico à direita.
Argumenta que a adoção da nuvem prometia velocidade, escala e resiliência, mas também introduziu um risco de concentração mais silencioso. O gráfico de barras empilhadas mostra ataques DDoS por ano (2022–2025) divididos em HTTP DDoS e DDoS de camada de rede, crescendo de 13,9 milhões no total para 47,1 milhões no total.
Duas colunas de texto com gráfico de barras empilhadas à direita; citação de destaque da IBM.
Observa que 80% das falhas de segurança na nuvem decorrem de problemas de configuração incorreta e operacionais; desmistifica o mito de que multicloud é igual a redundância e pede engenharia para contenção, não perfeição.
Duas colunas de texto na parte superior, grande bloco de estatística laranja de '$1,9 milhão' na parte inferior sobre imagem abstrata.
Cita a descoberta da IBM de 2025 de que organizações que usam AI/automação extensivamente encurtaram os ciclos de vida de violação em 80 dias e reduziram os custos médios de violação em US$ 1,9 milhão; defende uma decisão de nível executivo para desacoplar a infraestrutura em uma decisão de negócios de alto risco.
Duas colunas de texto mais citação de destaque da HALO Branded Solutions; tira de imagens abstratas à direita.
Cinco perguntas sobre isolamento de sistemas críticos, impacto na receita de falha de identidade/plataforma central, redução de risco multicloud vs custo, foco do KPI na contenção vs recuperação e explicabilidade da última interrupção para o conselho.
Linha horizontal de cinco Q-cards com conectores de seta.
Sintetiza o relatório em quatro princípios de liderança: propriedade compartilhada do risco sistêmico sobre a responsabilidade delegada; execução incorporada em sistemas; independência estrutural sobre conveniência de curto prazo; aprendizado com o fracasso sobre a evitação do fracasso. Termina com a chamada: em 2026, a liderança é definida pelo planejamento para a estabilidade e o design para a disrupção.
Duas colunas de texto à esquerda; painel de chamada laranja de sangria total à direita com a declaração de encerramento e uma imagem de rack de servidor.
Divisor de seção apresentando o apêndice Sobre a Cloudflare.
Imagem de túnel/perspectiva laranja de sangria total com o título da seção sobreposto à esquerda.
Estatísticas de escala da Cloudflare: mais de 330 cidades em mais de 125 países (com mais de 210 cidades executando GPUs para inferência de AI), ~50ms de ~95% da população conectada à Internet, ~13.000 redes conectadas diretamente, 477 Tbps de capacidade de rede.
Linha de cabeçalho de quatro estatísticas sobre um mapa-múndi laranja estilizado.
Visão geral do conjunto de segurança da Cloudflare: resiliência e defesa de borda (proteção WAF/API, SSE para forças de trabalho híbridas, mitigação de DDoS de até 477 Tbps) e integração segura de nuvem e rede (SASE, network-as-a-service, interconexão Cloudflare).
Lista de marcadores de duas colunas à esquerda; diagrama concêntrico em estilo Venn à direita mostrando 'Uma plataforma de segurança em todos os lugares' em Rede, Nuvem, Aplicativos, AI.
Mapa visual do Cloudflare One como a plataforma SASE ágil: segurança Zero Trust, Network as a Service, segurança AI, Gerenciar e compor, plataforma alimentada por AI, Integrar e programar — conectando usuários, dispositivos, locais a aplicativos, infraestrutura e redes.
Grade de serviço central 2x3 com ícones periféricos para usuários, dispositivos, locais, aplicativos, infraestrutura, redes conectadas por setas.
Diagrama de arquitetura para proteger o uso de GenAI e governar agentes de IA: Security service edge (SSE) cobrindo visibilidade, controles de acesso, proteções de prompt, segurança de dados e gerenciamento da postura de segurança de IA; portais de servidor MCP cobrindo visibilidade, autenticação, conexões e gerenciamento unificado.
Dois diagramas de anel paralelos (SSE e portais de servidor MCP) interligados por um ícone de agente de IA, ladeados por ícones de força de trabalho e recursos corporativos.
Visão do ciclo de vida de três pilares: Build AI (Plataforma de desenvolvedor — Workers, Vectorize, AI Gateway, Remote MCP Server, Agents SDK, AI Search), Protect AI adoption (AI Security Suite — SASE, AI Gateway, App Security, Firewall for AI), Protect content (Serviços de aplicativos — Bot Management, AI Crawl Control), tudo na plataforma global com tecnologia de IA.
Três cartões de pilar na parte superior rotulados como 'Build AI', 'Protect AI adoption', 'Protect content', situados em uma faixa de rodapé da plataforma global.
Promove 'The Executive Lens' da Cloudflare — um centro de insights, estruturas e pesquisas orientadas por especialistas sobre resiliência cibernética, governança segura de IA e transformação digital global. Inclui CTA 'Leia mais'.
Texto e CTA à esquerda; foto cinematográfica do horizonte com executivos caminhando à direita.
Quatro cartões de recursos: Forrester Total Economic Impact, podcast Security Signal, Relatório de Ameaças da Cloudflare 2026, theNET — cada um com uma breve descrição e um link 'Leia mais' ou 'Assista agora'.
Linha de quatro cartões de miniaturas de recursos com títulos, descrições e links CTA.
Grade de contatos cobrindo Liderança de Mercado e Equipe Field CXO nas regiões Global, Américas, EMEA, Ásia-Pacífico e Japão, com fotos, nomes, títulos e endereços de e-mail da Cloudflare.
Grade de contato 5x2 com cabeçalhos de coluna regionais e rótulos de linha de equipe, definidos sobre um fundo de mapa-múndi esmaecido.
Capa de encerramento reafirmando o título do relatório, o tema 'Resiliência Autonômica', linha de contato para a Cloudflare enterprise e aviso legal/de direitos autorais.
Layout de dois painéis correspondendo à capa: painel laranja com título e texto legal à esquerda; imagem de mármore azul e dourado com o slogan do tema à direita.
Lista numerada de citações e links de origem para estatísticas referenciadas ao longo do relatório (Verizon, IBM, Forrester, Gartner, SANS Institute, Cloudflare Radar, etc.).
Lista de referências numeradas de três colunas em corpo de texto pequeno.
Perguntas comuns sobre este slide e o conteúdo da apresentação subjacente.
É o relatório executivo anual da Cloudflare sobre o estado da resiliência cibernética. A edição de 2026, intitulada 'Resiliência Autonômica', identifica seis linhas de falha críticas — governança de IA, confiança na velocidade da máquina, cadeias de suprimentos paralelas, inteligência contra ameaças, dívida técnica e fragilidade multicloud — e oferece orientação de liderança, dados e perguntas de nível de diretoria para cada uma.
CISOs, CIOs, CTOs, membros do conselho e líderes seniores de risco que precisam informar os executivos sobre a estratégia cibernética de 2026. Também funciona bem para consultores, analistas e parceiros da Cloudflare que desejam uma apresentação de referência refinada sobre as tendências de segurança empresarial.
Começa com um prefácio e uma estrutura de 'seis linhas de falha' de resumo executivo, depois dedica um capítulo a cada linha de falha. Cada capítulo termina com uma página de 'Perguntas para a Alta Administração' com cinco prompts prontos para o conselho. A apresentação termina com uma conclusão de princípios de liderança, um apêndice Sobre a Cloudflare, contatos e notas de rodapé.
Sim. Os padrões de layout — divisórias de seção, páginas de corpo de duas e três colunas, destaques estatísticos, listas classificadas, linhas de cartões Q e slides de gráficos — são fáceis de adaptar ao seu próprio conteúdo de liderança de pensamento. Substitua os títulos, gráficos e citações, mantendo o estilo editorial laranja e azul-marinho.
Ambos. Ele combina comentários e citações de executivos de CISOs da Uber, BNP Paribas, IBM, Bayer, Hitachi e outros com dados concretos: principais marcas de phishing-impersonated, principais setores de ataque DDoS, tamanhos recordes de ataques DDoS (3,8–31,4 Tbps), 884 CVEs ativamente explorados em 2025, 37% de adoção de modelagem de ameaças, US$ 370 milhões de desperdício legado e uma redução de custo de violação de IA/automação de US$ 1,9 milhão.
A apresentação é fornecida como um PDF para visualização e um PowerPoint editável (.pptx) que você pode personalizar. Ambos os arquivos preservam as mesmas 43 páginas, layouts, fontes e estilo de marca.
Absolutamente. O resumo executivo 'Seis linhas de falha', os destaques estatísticos e as páginas 'Perguntas para a Alta Administração' são projetados para públicos de diretoria e executivos. Você pode usar a apresentação de ponta a ponta ou puxar capítulos individuais para uma leitura mais curta do conselho.
Abra o arquivo .pptx, troque seus diagramas de marca e produto, substitua os gráficos de dados por sua própria telemetria e reescreva as páginas 'Perguntas para a Alta Administração' com prompts adaptados ao seu setor. A estrutura modular do capítulo permite que você mantenha, descarte ou reordene as linhas de falha sem interromper o fluxo geral.

Create Your Own Slides
Turn your ideas into professional presentations in seconds with 2slides AI.
Referencie designs profissionais, escolha seu estilo e gere slides com renderização de texto perfeita. Alimentado por Nano Banana—comece a criar sua apresentação agora.
Seu Agente IA para slides. Economize tempo, brilhe mais rápido com criação inteligente de apresentações.


© 2026 2slides. Todos os direitos reservados.