
Raport Cloudflare Security Signals 2026 — Autonomiczna odporność: przewodnik dla kadry kierowniczej wyższego szczebla dotyczący sześciu krytycznych słabych punktów (zarządzanie AI, zaufanie w tempie maszynowym, ukryte łańcuchy dostaw, analiza zagrożeń, dług techniczny i kruchość Multicloud) stojących przed nowoczesnymi przedsiębiorstwami.
Szybka Nawigacja
Tagi
Udostępnij slajdy
Raport Cloudflare Security Signals 2026 — Autonomiczna odporność: przewodnik dla kadry kierowniczej wyższego szczebla dotyczący sześciu krytycznych słabych punktów (zarządzanie AI, zaufanie w tempie maszynowym, ukryte łańcuchy dostaw, analiza zagrożeń, dług techniczny i kruchość Multicloud) stojących przed nowoczesnymi przedsiębiorstwami.
Szczegółowy widok każdej strony slajdu, w tym układu, kluczowej treści i elementów wizualnych.
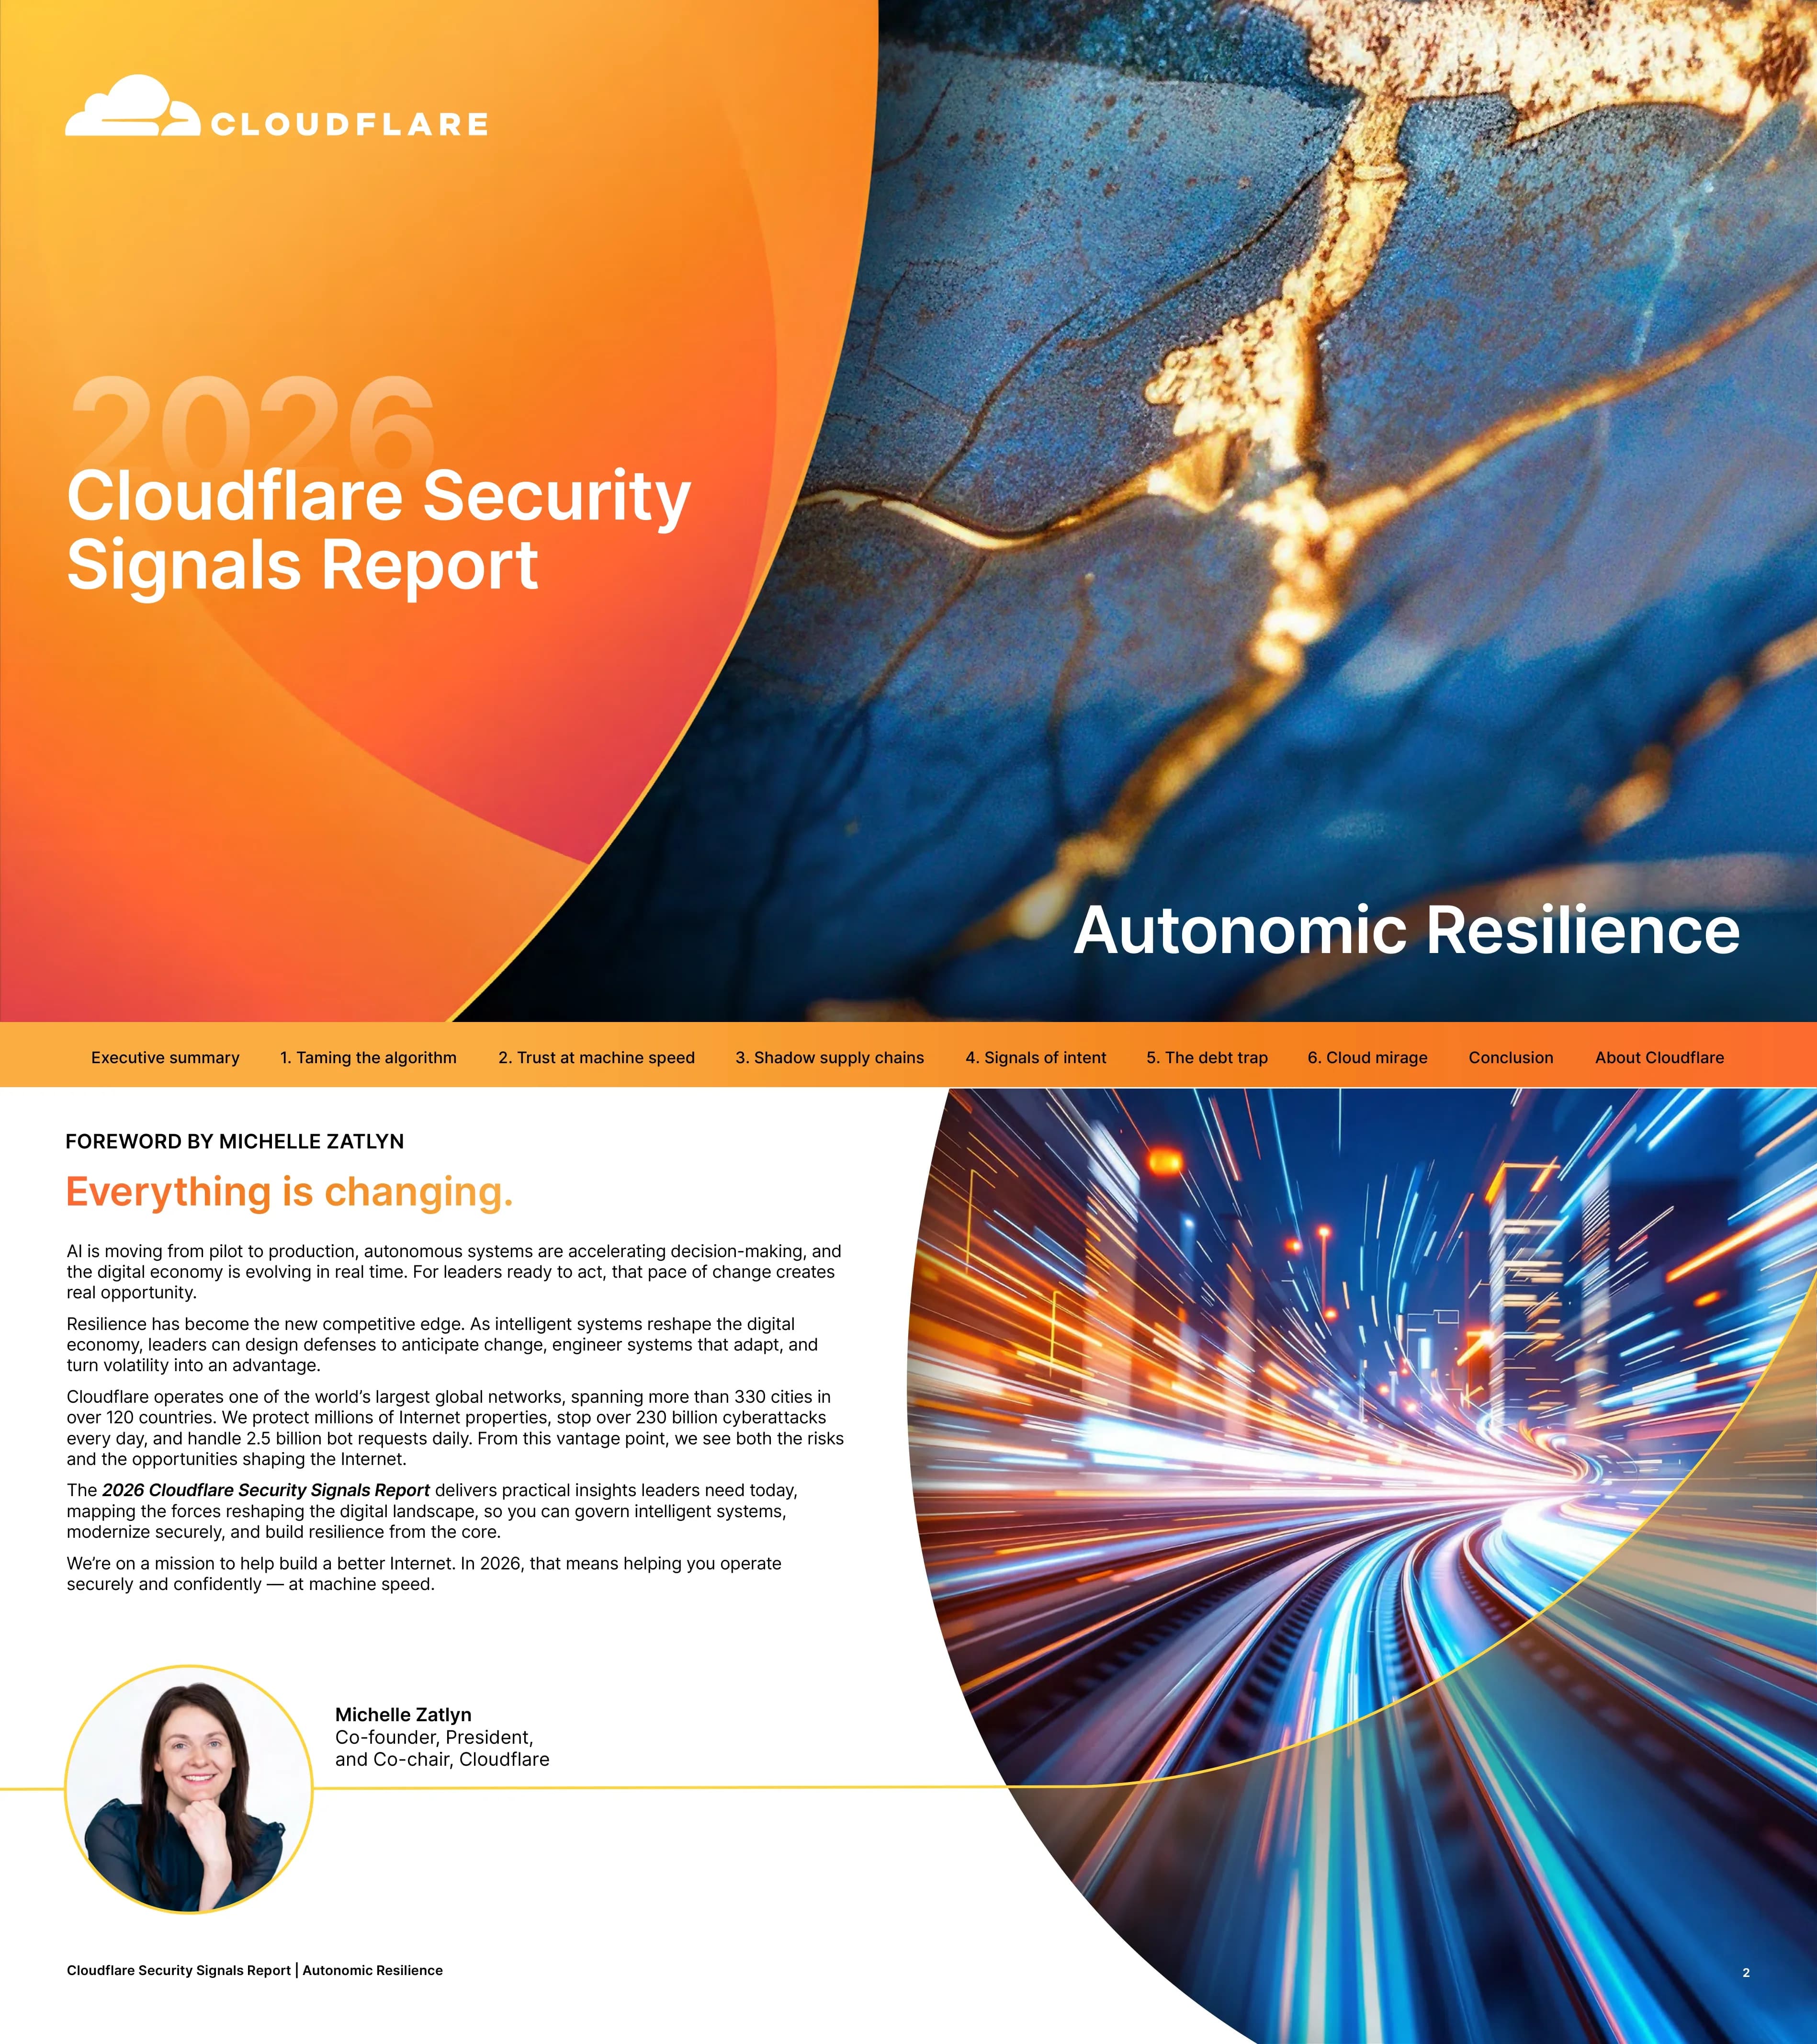
Strona tytułowa zapowiadająca edycję raportu Cloudflare Security Signals 2026 z motywem „Autonomiczna odporność”.
Dwupanelowa okładka: pomarańczowy panel marki po lewej stronie z logo Cloudflare i tytułem; pełnoekranowy niebiesko-złoty marmurkowy abstrakcyjny obraz po prawej stronie.
Michelle Zatlyn (współzałożycielka, prezes i współprzewodnicząca Cloudflare) przedstawia raport, argumentując, że AI i gospodarka cyfrowa przechodzą z fazy pilotażowej do produkcji w czasie rzeczywistym, stwarzając zarówno ryzyko, jak i szanse na konkurencję.
Dwukolumnowy tekst po lewej stronie, duży abstrakcyjny obraz ruchu światła po prawej stronie; zdjęcie portretowe autora i notka biograficzna w lewym dolnym rogu.
Przedstawia centralną strukturę: sześć wzajemnie połączonych linii uskoków (Poskramianie algorytmu, Zaufanie przy prędkości maszyny, Ukryte łańcuchy dostaw, Sygnały intencji, Pułapka zadłużenia, Złudzenie chmury), gdzie nacisk w jednym obszarze nasila słabość w innych.
Kolumna z nagłówkiem po lewej stronie; siatka 2x3 ponumerowanych pomarańczowych kart po prawej stronie, z których każda podsumowuje jedną linię uskoku.
Spis treści wymieniający przedmowę, streszczenie, sześć rozdziałów, zakończenie, O Cloudflare i przypisy końcowe z numerami stron, od których się zaczynają.
Dwukolumnowy spis treści: numery stron po lewej stronie, tytuły sekcji po prawej stronie; duży pomarańczowy łuk jako motyw tła.
Strona tytułowa rozdziału 1, ustanawiająca zarządzanie AI na dużą skalę jako pierwszą linię uskoku.
Podzielona strona tytułowa: duża cyfra „1” i tytuł rozdziału na pomarańczowym panelu po lewej stronie; abstrakcyjny obraz siatki punktowej o tematyce AI po prawej stronie.
Argumentuje, że dostępność AI wyeliminowała tradycyjne bariery; dane są teraz zarówno nagrodą, jak i odpowiedzialnością; ukryte AI to ukryte IT przy prędkości maszyny; wzywa do włączenia zarządzania do kodu, a nie do polityki.
Trzy kolumny tekstu z podtytułami oraz wyróżniony cytat z Joe Sullivana (były dyrektor ds. bezpieczeństwa, Uber).
Statystyki dotyczące rozprzestrzeniania się ukrytego AI i zagrożeń e-mailowych opartych na AI, z poziomym wykresem słupkowym przedstawiającym najczęstsze kategorie zagrożeń (ataki oparte na linkach 25%, oszustwa tożsamości 19%, podszywanie się pod markę 16%, reputacja IP 10%, wiek domeny 9%) pochodzące z Cloudflare Radar.
Trzy kolumny tekstu z osadzonym poziomym wykresem słupkowym po lewej stronie; wyróżnione cytaty z World Wide Technology i Hitachi po prawej stronie.
Pięć pytań gotowych na posiedzenie zarządu dotyczących odpowiedzialności za zarządzanie AI, ograniczeń dopuszczalnego użytkowania, zgodnego z przepisami a odpowiedniego użytkowania, gotowości do audytu i spójności modeli zarządzania w miarę skalowania AI.
Pięć pomarańczowych kart z pytaniami w poziomym układzie z łącznikami strzałkowymi.
Strona tytułowa rozdziału 2, wprowadzająca autonomię i inżynierię zaufania jako drugą linię uskoku.
Podzielona strona tytułowa: pomarańczowy panel po lewej stronie z tytułem; zdjęcie węzła autostradowego z lotu ptaka w nocy po prawej stronie.
Przedstawia paradoks prędkości, w którym biznes działa szybciej niż nadzór; przedstawia dwie zasady autonomicznej AI (rozszerz zaufanie, zaakceptuj systemy probabilistyczne) poparte danymi pokazującymi rozkład żądań HTTP 70,2% ludzi kontra 29,8% botów.
Trzy kolumny tekstu po lewej stronie, wykres pierścieniowy/kołowy po prawej stronie pokazujący podział żądań botów i ludzi.
Cytuje średnie oszczędności w wysokości 3,9 mln USD z tytułu naruszeń dla organizacji intensywnie korzystających z AI; obejmuje uzasadnienie ekonomiczne, system przywództwa dla autonomii i zmianę w modelach zaufania dla autonomicznych decyzji.
Trzy kolumny tekstu z dwoma wyróżnionymi cytatami z TPG i Bayer; mały abstrakcyjny pasek obrazu po prawej stronie.
Pięć pytań ujawniających, czy kierownictwo zaprojektowało granice wokół decyzji podejmowanych z prędkością maszyny i odpowiedzialność za ryzyko w czasie rzeczywistym.
Poziomy rząd pięciu kart z pytaniami z łącznikami strzałkowymi.
Strona tytułowa rozdziału 3 dotyczącego ryzyka w łańcuchu dostaw stron trzecich i czwartych.
Podział na panele: pomarańczowy panel po lewej stronie; świecący czerwony obraz labiryntu po prawej symbolizujący ukryte ścieżki.
Argumentuje, że hiperpołączonych łańcuchów dostaw nie można już zakładać; wzywa do traktowania zaufania przez pełnomocnika jako domyślnego, zarządzania AI jako dostawcą, oczekiwań regulacyjnych oraz widoczności/ciągłego zapewnienia. Zawiera listę 10 najczęściej podszywanych marek (Microsoft, Google, Apple, Amazon, itp.).
Dwie kolumny tekstu oraz pionowy pomarańczowy panel z listą rankingową po prawej stronie przedstawiający 10 podszywanych marek.
Omawia ryzyko koncentracji stron trzecich (30% naruszeń związanych ze stronami trzecimi), potrzebę SBOM/AIBOM/VEX oraz ciągłą weryfikację zachowania dostawców w całym ekosystemie.
Trzy kolumny tekstu z cytatem z BNP Paribas; mały abstrakcyjny pasek z obrazami po prawej stronie.
Pięć pytań dotyczących mapowania krytycznych zależności, reakcji regulacyjnych, kompromisów w zakresie redukcji liczby dostawców, szybkości powiadamiania o naruszeniach i audytów łańcucha dostaw z zachowaniem ciągłej dyscypliny.
Poziomy rząd pięciu kart z pytaniami połączonych strzałkami.
Strona tytułowa rozdziału 4 dotyczącego analizy zagrożeń jako zdolności przewidywania.
Podział na panele: pomarańczowy panel po lewej stronie z tytułem; świecący obraz globalnej sieci/mapy świata po prawej stronie.
Argumentuje, że analiza zagrożeń musi przejść od taktycznej do strategicznej, z listą rankingową branż najczęściej atakowanych przez DDoS w 2025 roku: Hazard/gry, Telekomunikacja, Technologia i usługi, Bankowość i usługi finansowe, Handel detaliczny.
Dwie kolumny tekstu z panelem rankingowym branż po prawej stronie.
Określa wartość CTI poprzez triadę Walidacja–Redukcja–Proaktywność. Podkreśla 'Raport o zagrożeniach Cloudflare 2026' z kluczowymi trendami: industrializacja ataków, wtargnięcia oparte na tożsamości, łączność łańcucha dostaw.
Dwie kolumny tekstu oraz cytat po prawej stronie; baner promocyjny raportu o zagrożeniach 2026 na dole z CTA 'Pobierz raport'.
Raportuje, że tylko 37% organizacji z powodzeniem sformalizowało i udokumentowało swoje procesy modelowania zagrożeń; wyjaśnia rolę modelowania zagrożeń w przekształcaniu analizy w priorytetowe działania.
Dwie kolumny tekstu po lewej stronie, duża statystyka '37%' nad obrazem panoramy miasta po prawej stronie; cytat z YL Ventures na dole.
Pięć pytań dotyczących dopasowania obrony do istotnych zagrożeń, widoczności intencji przeciwnika, odpraw napędzających decyzje, kompromisów w decyzjach biznesowych i ponownej kalibracji podręcznika przeciwnika.
Poziomy rząd pięciu kart z pytaniami połączonych strzałkami.
Strona tytułowa rozdziału 5 dotyczącego długu technicznego i ryzyka przestarzałej architektury.
Podział na panele: pomarańczowy panel po lewej stronie z tytułem; figury szachowe nad obrazem kodu binarnego po prawej stronie symbolizujące strategię i ryzyko.
Śledzi eskalację DDoS bez gotowości architektonicznej: wykres liniowy miesięcznych rekordowych rozmiarów ataków od 24.09 do 25.11, rosnących od 3,8 Tbps do 31,4 Tbps, zakotwiczony przez kamienie milowe dotyczące luk w zabezpieczeniach i wykorzystywania w 2025 r. (884 aktywnie wykorzystywane CVE, 29% z dowodami w ciągu dnia od ich upublicznienia; React23shell osiąga 1 miliard prób wykorzystania w ciągu 11 dni).
Dwie kolumny tekstu po lewej stronie, wykres liniowy po prawej stronie przedstawiający 'Rekordowe ataki DDoS'.
Podkreśla średnią roczną stratę w wysokości 370 milionów dolarów z powodu przestarzałych systemów; wyjaśnia cykl niedoboru innowacji i dlaczego przestarzałe stosy zawodzą pod presją AI (brak automatyzacji, integracji, kontroli w czasie rzeczywistym, ochrony opartej na obwodzie).
Dwie kolumny tekstu z cytatem z Adversarial Risk Management; duży pomarańczowy blok statystyczny '$370 milionów' po prawej stronie.
Kontrastuje „liderów” i „maruderów” modernizacji: 73% liderów scentralizowało proces decyzyjny w rękach zaledwie kilku osób, w porównaniu z 36% maruderów. Argumentuje, że modernizacja to redukcja ryzyka — odzyskiwanie czasu.
Dwie kolumny tekstu po lewej stronie; duża statystyka „73%” i abstrakcyjny obraz koncepcyjny po prawej stronie.
Pięć pytań dotyczących możliwości ograniczonych długiem technicznym, podziału wydatków na bezpieczeństwo (przestarzałe rozwiązania vs odporność), priorytetów opóźnionych przez ograniczenia architektury, trzech najważniejszych inicjatyw dotyczących długu technicznego i największych przeszkód w jego redukcji.
Poziomy rząd pięciu kart z pytaniami połączonych strzałkami.
Podział rozdziału dla sekcji 6 dotyczącej odporności chmury i multicloud.
Podział na panele: pomarańczowy panel po lewej stronie z tytułem; odblaskowy obraz korytarza architektonicznego po prawej stronie.
Argumentuje, że adopcja chmury obiecywała szybkość, skalę i odporność, ale wprowadziła również cichsze ryzyko koncentracji. Skumulowany wykres słupkowy przedstawia ataki DDoS według roku (2022–2025) podzielone na HTTP DDoS i DDoS warstwy sieciowej, rosnące z 13,9 mln łącznie do 47,1 mln łącznie.
Dwie kolumny tekstu ze skumulowanym wykresem słupkowym po prawej stronie; cytat z IBM.
Zauważa, że 80% awarii zabezpieczeń w chmurze wynika z błędnej konfiguracji i problemów operacyjnych; obala mit, że multicloud równa się redundancji i wzywa do projektowania pod kątem powstrzymywania, a nie perfekcji.
Dwie kolumny tekstu u góry, duży pomarańczowy blok statystyczny „1,9 miliona dolarów” na dole nad abstrakcyjnym obrazem.
Przytacza odkrycie IBM z 2025 r., że organizacje intensywnie wykorzystujące AI/automatyzację skróciły cykl życia naruszeń o 80 dni i zmniejszyły średnie koszty naruszeń o 1,9 mln USD; argumentuje za decyzją na szczeblu kierowniczym o oddzieleniu infrastruktury jako decyzji biznesowej o wysokiej stawce.
Dwie kolumny tekstu plus cytat z HALO Branded Solutions; pasek abstrakcyjnych obrazów po prawej stronie.
Pięć pytań dotyczących izolacji systemów krytycznych, wpływu awarii tożsamości/platformy bazowej na przychody, redukcji ryzyka multicloud w porównaniu z kosztami, koncentracji KPI na powstrzymywaniu w porównaniu z odzyskiwaniem i możliwości wyjaśnienia ostatniej awarii zarządowi.
Poziomy rząd pięciu kart z pytaniami połączonych strzałkami.
Syntezuje raport w cztery zasady przywództwa: wspólna odpowiedzialność za ryzyko systemowe zamiast delegowanej odpowiedzialności; wykonanie osadzone w systemach; niezależność strukturalna zamiast krótkoterminowej wygody; uczenie się na błędach zamiast unikania błędów. Kończy się wezwaniem: w 2026 roku przywództwo definiuje się przez planowanie stabilności i projektowanie pod kątem zakłóceń.
Dwie kolumny tekstu po lewej stronie; pełny pomarańczowy panel z wezwaniem do działania po prawej stronie z końcowym oświadczeniem i obrazem szafy serwerowej.
Podział sekcji wprowadzający dodatek O Cloudflare.
Pełny pomarańczowy obraz tunelu/perspektywy z tytułem sekcji nałożonym po lewej stronie.
Statystyki skali Cloudflare: ponad 330 miast w ponad 125 krajach (z ponad 210 miastami obsługującymi GPU do wnioskowania AI), ~50 ms od ~95% populacji podłączonej do Internetu, ~13 000 bezpośrednio podłączonych sieci, 477 Tbps przepustowości sieci.
Rząd nagłówkowy z czterema statystykami nad stylizowaną pomarańczową mapą świata.
Przegląd pakietu zabezpieczeń Cloudflare: odporność i ochrona brzegowa (WAF/ochrona API, SSE dla hybrydowych zespołów, łagodzenie skutków DDoS do 477 Tbps) oraz bezpieczna integracja chmury i sieci (SASE, network-as-a-service, Cloudflare interconnect).
Dwukolumnowa lista punktowana po lewej stronie; koncentryczny diagram w stylu Venna po prawej stronie przedstawiający „Jedną platformę bezpieczeństwa wszędzie” w sieci, chmurze, aplikacjach, AI.
Wizualna mapa Cloudflare One jako zwinnej platformy SASE: bezpieczeństwo Zero Trust, Network as a Service, bezpieczeństwo AI, Zarządzanie i komponowanie, platforma oparta na AI, Integracja i programowanie — łączenie użytkowników, urządzeń, lokalizacji z aplikacjami, infrastrukturą i sieciami.
Centralna siatka usług 2x3 z peryferyjnymi ikonami dla użytkowników, urządzeń, lokalizacji, aplikacji, infrastruktury, sieci połączonych strzałkami.
Diagram architektury ochrony użycia GenAI i zarządzania agentami AI: Security service edge (SSE) obejmujący widoczność, kontrolę dostępu, zabezpieczenia podpowiedzi, bezpieczeństwo danych i zarządzanie postawą bezpieczeństwa AI; portale serwerów MCP obejmujące widoczność, uwierzytelnianie, połączenia i ujednolicone zarządzanie.
Dwa równoległe diagramy pierścieniowe (SSE i portale serwerów MCP) połączone ikoną agenta AI, otoczone ikonami zasobów pracowniczych i korporacyjnych.
Widok cyklu życia z trzema filarami: Build AI (Platforma programistyczna — Workers, Vectorize, AI Gateway, Remote MCP Server, Agents SDK, AI Search), Protect AI adoption (Pakiet bezpieczeństwa AI — SASE, AI Gateway, App Security, Firewall for AI), Protect content (Usługi aplikacji — Bot Management, AI Crawl Control), wszystko na platformie globalnej opartej na AI.
Trzy karty filarów u góry, oznaczone jako „Build AI”, „Protect AI adoption”, „Protect content”, umieszczone na pasku stopki platformy globalnej.
Promuje „The Executive Lens” firmy Cloudflare — centrum wiedzy eksperckiej, ram i badań dotyczących odporności cybernetycznej, bezpiecznego zarządzania AI i globalnej transformacji cyfrowej. Zawiera CTA „Czytaj więcej”.
Tekst i CTA po lewej stronie; panoramiczne zdjęcie panoramy miasta z chodzącymi dyrektorami po prawej stronie.
Cztery karty zasobów: Forrester Total Economic Impact, podcast Security Signal, Raport Cloudflare Threat Report 2026, theNET — każda z krótkim opisem i linkiem „Czytaj więcej” lub „Oglądaj teraz”.
Rząd czterech kart z miniaturami zasobów z tytułami, opisami i linkami CTA.
Siatka kontaktów obejmująca Market Leadership i Field CXO Team w regionach Global, Americas, EMEA, Asia Pacific i Japan, ze zdjęciami, nazwiskami, stanowiskami i adresami e-mail Cloudflare.
Siatka kontaktów 5x2 z nagłówkami kolumn regionalnych i etykietami wierszy zespołów, umieszczona na wyblakłym tle mapy świata.
Końcowa okładka powtarzająca tytuł raportu, motyw „Autonomiczna odporność”, linia kontaktowa dla Cloudflare enterprise oraz informacja prawna/o prawach autorskich.
Układ dwupanelowy pasujący do okładki: pomarańczowy panel z tytułem i tekstem prawnym po lewej stronie; obraz marmuru w kolorze niebiesko-złotym z hasłem tematycznym po prawej stronie.
Numerowana lista cytatów i linków do źródeł statystyk, do których odwołano się w całym raporcie (Verizon, IBM, Forrester, Gartner, SANS Institute, Cloudflare Radar itp.).
Trzykolumnowa, numerowana lista odniesień w małym rozmiarze czcionki.
Częste pytania dotyczące tego slajdu i podstawowej treści prezentacji.
Jest to roczny raport Cloudflare dla kadry kierowniczej na temat stanu odporności cybernetycznej. Edycja z 2026 roku, zatytułowana „Autonomiczna odporność”, identyfikuje sześć krytycznych słabych punktów — zarządzanie AI, zaufanie w tempie maszynowym, ukryte łańcuchy dostaw, analiza zagrożeń, dług techniczny i kruchość Multicloud — i oferuje wskazówki dotyczące przywództwa, dane i pytania na poziomie zarządu dla każdego z nich.
Dla dyrektorów ds. bezpieczeństwa informacji (CISO), dyrektorów ds. informatyki (CIO), dyrektorów ds. technologii (CTO), członków zarządu i starszych liderów ds. ryzyka, którzy muszą poinformować kadrę kierowniczą o strategii cybernetycznej na 2026 rok. Sprawdza się również w przypadku konsultantów, analityków i partnerów Cloudflare, którzy chcą mieć dopracowaną prezentację referencyjną na temat trendów w zakresie bezpieczeństwa przedsiębiorstw.
Rozpoczyna się od przedmowy i streszczenia „sześciu słabych punktów”, a następnie poświęca rozdział każdemu słabemu punktowi. Każdy rozdział kończy się stroną „Pytania dla kadry kierowniczej wyższego szczebla” z pięcioma pytaniami gotowymi do przedstawienia zarządowi. Prezentacja kończy się wnioskiem dotyczącym zasad przywództwa, dodatkiem „O Cloudflare”, kontaktami i przypisami.
Tak. Wzorce układu — podziały na sekcje, strony z treścią w dwóch i trzech kolumnach, wyróżnienia statystyczne, listy rankingowe, rzędy kart Q i slajdy z wykresami — można łatwo dostosować do własnych treści dotyczących przywództwa myślowego. Zastąp nagłówki, wykresy i cytaty, zachowując pomarańczowo-granatową stylistykę redakcyjną.
Jedno i drugie. Łączy komentarze i cytaty dyrektorów ds. bezpieczeństwa informacji z firm Uber, BNP Paribas, IBM, Bayer, Hitachi i innych z twardymi danymi: najczęściej podszywające się marki phishingowe, branże najczęściej atakowane przez DDoS, rekordowe rozmiary ataków DDoS (3,8–31,4 Tbps), 884 aktywnie wykorzystywane luki CVE w 2025 roku, 37% wdrożenie modelowania zagrożeń, 370 milionów dolarów strat związanych ze starszymi technologiami i 1,9 miliona dolarów redukcji kosztów naruszenia bezpieczeństwa dzięki AI/automatyzacji.
Prezentacja jest dostępna jako plik PDF do podglądu oraz edytowalny plik PowerPoint (.pptx), który można dostosować. Oba pliki zachowują te same 43 strony, układy, czcionki i stylizację marki.
Absolutnie. Streszczenie „Sześć słabych punktów”, wyróżnienia statystyczne i strony „Pytania dla kadry kierowniczej wyższego szczebla” są przeznaczone dla zarządu i kadry kierowniczej. Możesz użyć całej prezentacji od początku do końca lub włączyć poszczególne rozdziały do krótszej prezentacji dla zarządu.
Otwórz plik .pptx, wstaw swoją markę i diagramy produktów, zastąp wykresy danych własną telemetrią i przepisz strony „Pytania dla kadry kierowniczej wyższego szczebla”, dodając pytania dostosowane do Twojej branży. Modułowa struktura rozdziałów pozwala zachować, usunąć lub zmienić kolejność słabych punktów bez zakłócania ogólnego przepływu.

Create Your Own Slides
Turn your ideas into professional presentations in seconds with 2slides AI.
Odwołuj się do profesjonalnych projektów, wybierz swój styl i generuj slajdy z idealnym renderowaniem tekstu. Napędzane przez Nano Banana—zacznij tworzyć swoją prezentację teraz.
Your AI Agent for slides. Save time, shine faster with intelligent presentation creation.


© 2026 2slides. All rights reserved.