
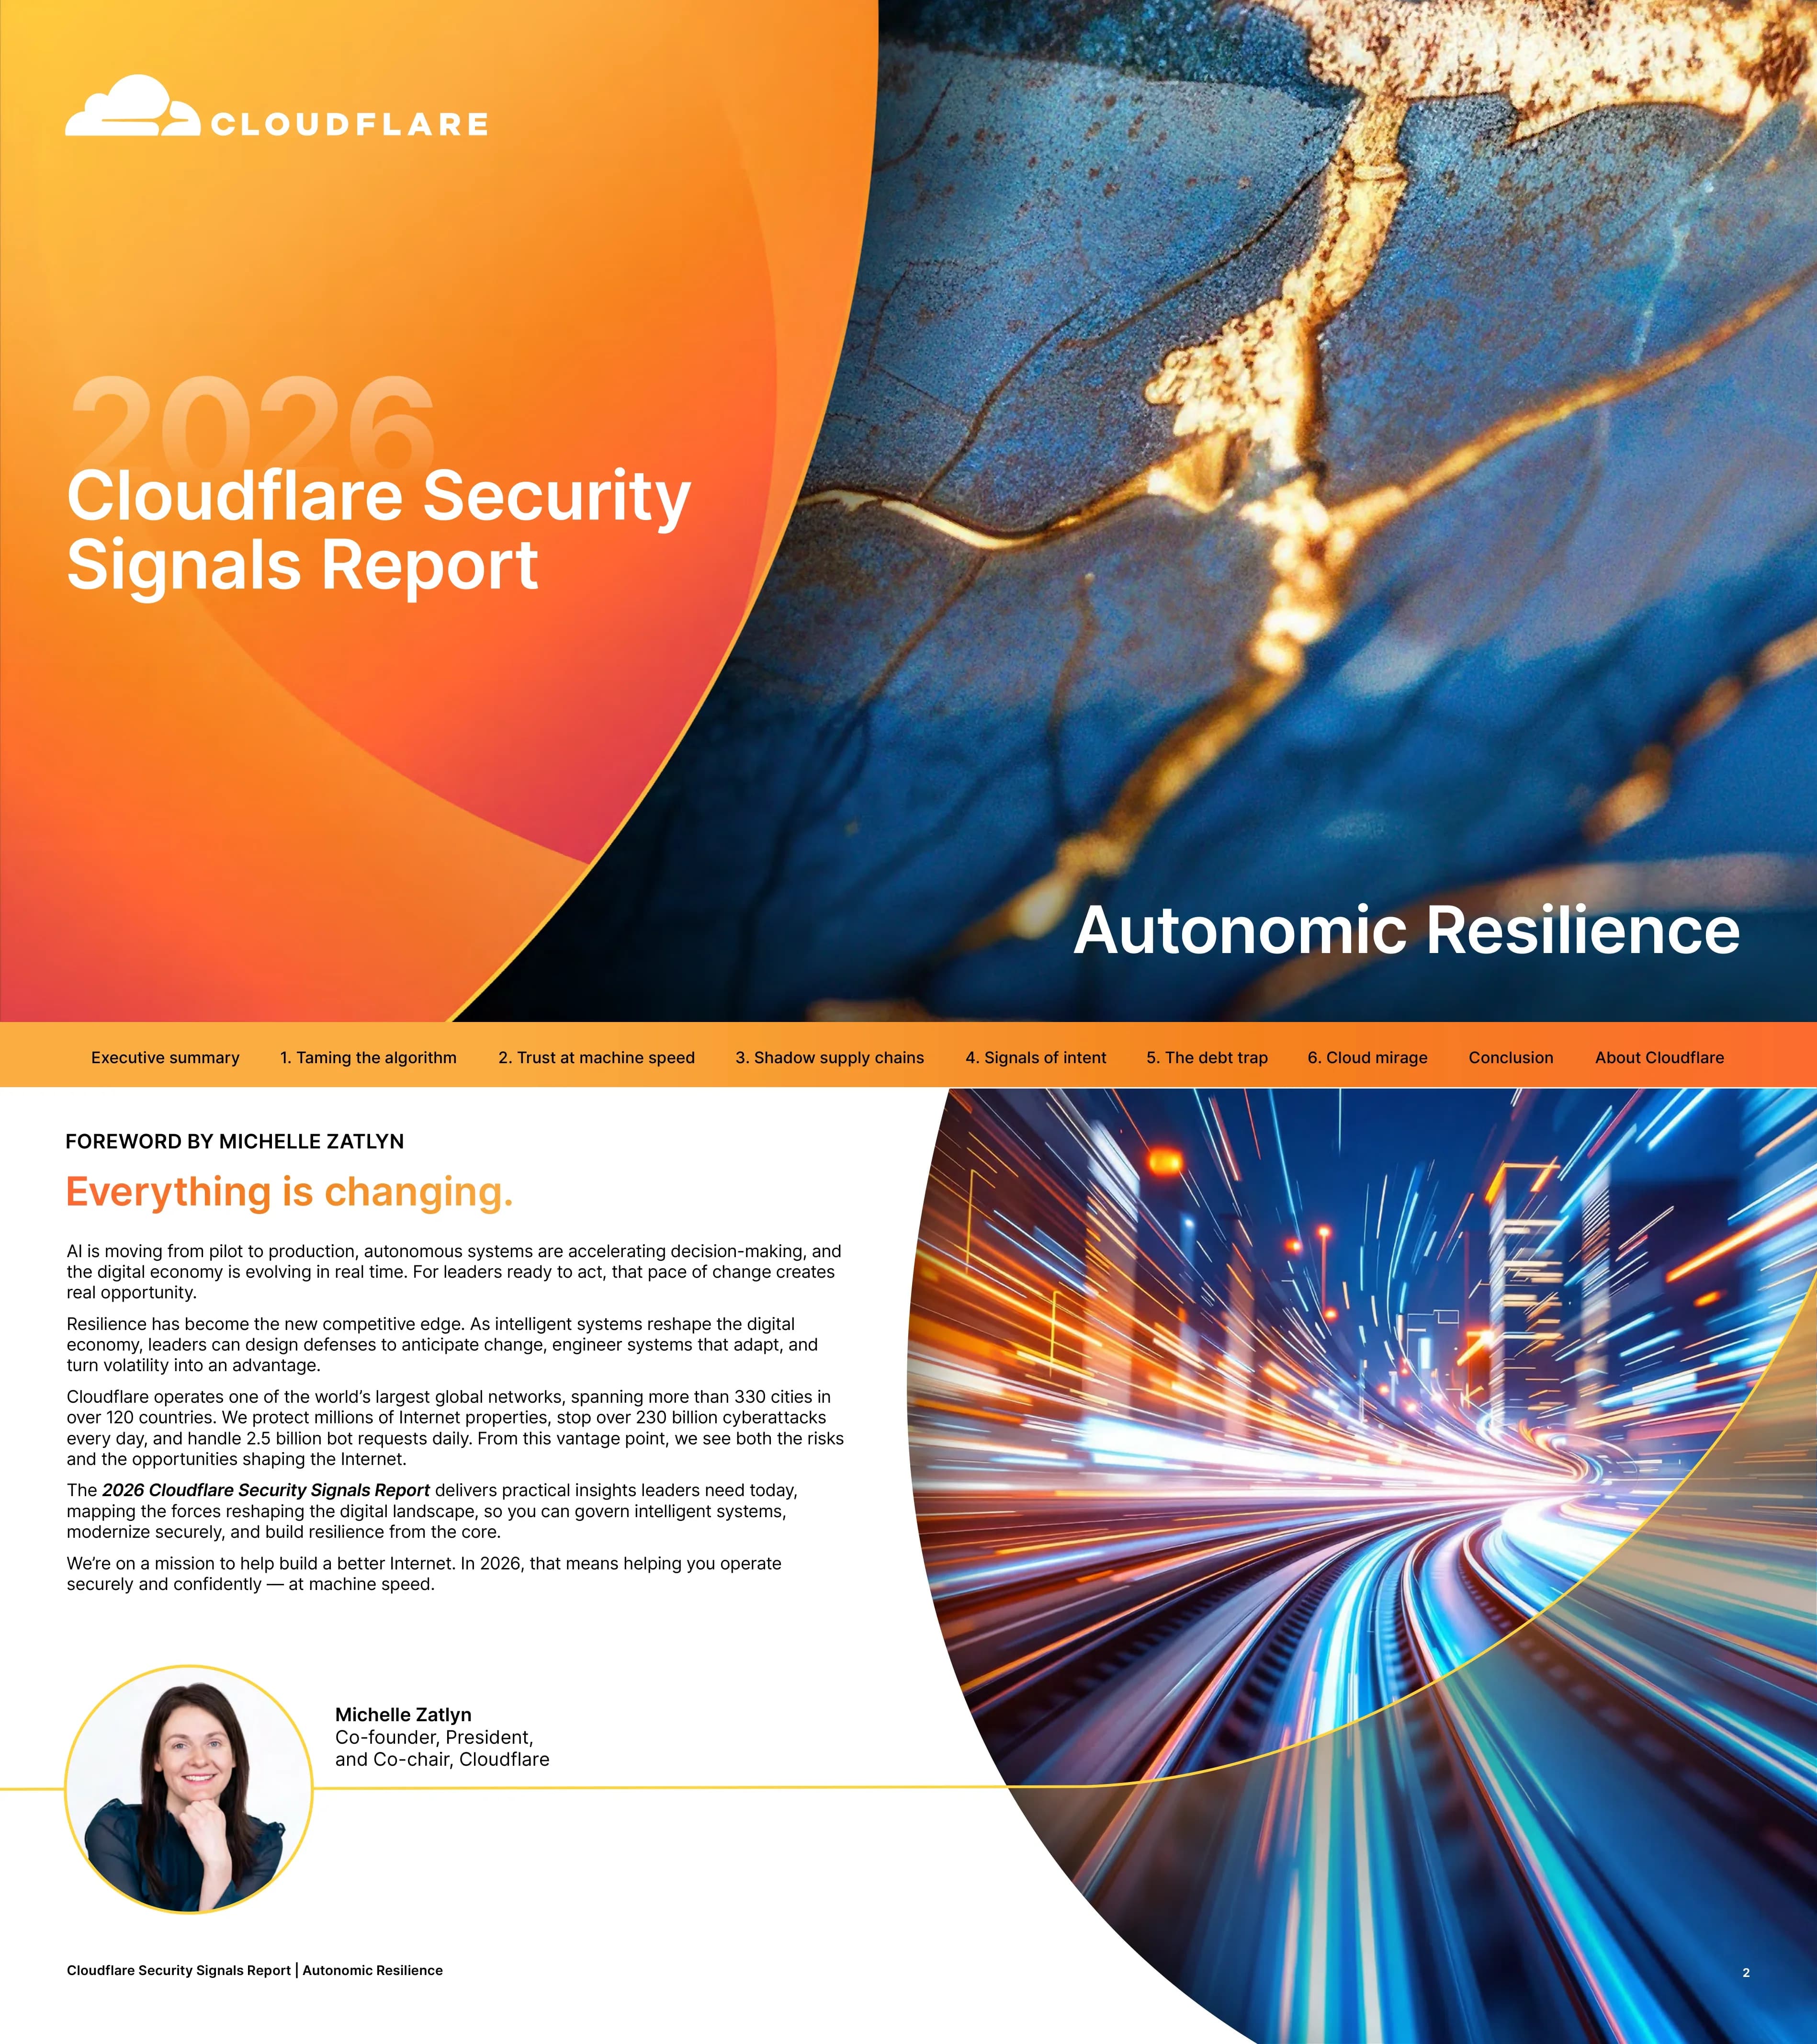
Laporan Sinyal Keamanan Cloudflare 2026 — Ketahanan Autonomik: buku pedoman C-suite tentang enam titik lemah penting (tata kelola AI, kepercayaan pada kecepatan mesin, rantai pasokan bayangan, intelijen ancaman, utang teknis, dan kerapuhan multicloud) yang dihadapi perusahaan modern.
Navigasi Cepat
Tag
Bagikan slide
Laporan Sinyal Keamanan Cloudflare 2026 — Ketahanan Autonomik: buku pedoman C-suite tentang enam titik lemah penting (tata kelola AI, kepercayaan pada kecepatan mesin, rantai pasokan bayangan, intelijen ancaman, utang teknis, dan kerapuhan multicloud) yang dihadapi perusahaan modern.
Tampilan detail setiap halaman slide, termasuk tata letak, konten utama dan elemen visual.
Slide sampul yang mengumumkan edisi 2026 dari Laporan Sinyal Keamanan Cloudflare dengan tema 'Ketahanan Autonomik'.
Sampul dua panel: panel merek oranye di sebelah kiri dengan logo Cloudflare dan judul; gambar abstrak marmer biru dan emas full-bleed di sebelah kanan.
Michelle Zatlyn (Pendiri Bersama, Presiden, dan Ketua Bersama Cloudflare) memperkenalkan laporan tersebut, dengan menyatakan bahwa AI dan ekonomi digital bergerak dari percontohan ke produksi secara real time, menciptakan risiko dan peluang kompetitif.
Teks dua kolom di sebelah kiri, gambar abstrak cahaya gerak besar di sebelah kanan; foto kepala dan bio penulis di kiri bawah.
Memperkenalkan kerangka kerja pusat: enam garis patahan yang saling berhubungan (Menjinakkan algoritma, Kepercayaan pada kecepatan mesin, Rantai pasokan bayangan, Sinyal niat, Jebakan utang, Fatamorgana cloud) di mana tekanan di satu area memperburuk kelemahan di area lain.
Kolom judul di sebelah kiri; kisi 2x3 kartu oranye bernomor di sebelah kanan, masing-masing meringkas satu garis patahan.
Daftar isi yang mencantumkan kata pengantar, ringkasan eksekutif, enam bab, kesimpulan, Tentang Cloudflare, dan catatan akhir dengan nomor halaman awalnya.
TOC dua kolom: nomor halaman di sebelah kiri, judul bagian di sebelah kanan; kurva oranye besar sebagai motif latar belakang.
Pembagi bab untuk Bagian 1, menetapkan tata kelola AI dalam skala besar sebagai garis patahan pertama.
Pembagi panel terpisah: angka besar '1' dan judul bab pada panel kiri oranye; gambar abstrak bertema AI kisi-kisi titik di sebelah kanan.
Berpendapat bahwa aksesibilitas AI telah menghilangkan hambatan tradisional; data sekarang menjadi hadiah dan kewajiban; AI bayangan adalah bayangan TI pada kecepatan mesin; menyerukan tata kelola yang tertulis dalam kode, bukan kebijakan.
Tiga kolom teks dengan subjudul, ditambah kutipan dari Joe Sullivan (mantan CSO, Uber).
Statistik tentang proliferasi AI bayangan dan ancaman email yang didorong oleh AI, dengan bagan batang horizontal dari kategori ancaman teratas (serangan berbasis tautan 25%, penipuan identitas 19%, peniruan merek 16%, reputasi IP 10%, usia domain 9%) yang bersumber dari Cloudflare Radar.
Tiga kolom teks dengan bagan batang horizontal yang disematkan di sebelah kiri; kutipan dari World Wide Technology dan Hitachi di sebelah kanan.
Lima pertanyaan siap dewan tentang akuntabilitas tata kelola AI, batasan penggunaan yang dapat diterima, penggunaan yang sesuai vs sesuai, kesiapan audit, dan koherensi model tata kelola saat AI berkembang.
Lima kartu Q oranye dalam aliran horizontal dengan konektor panah.
Pembagi bab untuk Bagian 2 yang memperkenalkan otonomi dan rekayasa kepercayaan sebagai garis patahan kedua.
Pembagi panel terpisah: panel kiri oranye dengan judul; gambar persimpangan jalan raya udara di malam hari di sebelah kanan.
Memperkenalkan paradoks kecepatan di mana bisnis berjalan lebih cepat daripada pengawasan; menguraikan dua prinsip untuk AI otonom (memperluas kepercayaan, menerima sistem probabilistik) yang didukung oleh data yang menunjukkan distribusi permintaan HTTP 70,2% manusia vs 29,8% bot.
Tiga kolom teks di sebelah kiri, bagan donat/pai di sebelah kanan yang menunjukkan pembagian permintaan bot vs manusia.
Mengutip penghematan pelanggaran rata-rata $3,9 juta untuk organisasi yang menggunakan AI secara ekstensif; mencakup kasus ekonomi, sistem kepemimpinan untuk otonomi, dan pergeseran model kepercayaan untuk keputusan otonom.
Tiga kolom teks dengan dua kutipan dari TPG dan Bayer; strip gambar abstrak kecil di ujung kanan.
Lima pertanyaan yang mengungkap apakah kepemimpinan telah merancang batasan di sekitar keputusan kecepatan mesin dan kepemilikan risiko secara real time.
Baris horizontal dari lima kartu Q dengan konektor panah.
Pembagi bab untuk Bagian 3 tentang risiko rantai pasokan pihak ketiga dan keempat.
Pembagi panel terpisah: panel kiri berwarna oranye; gambar labirin merah menyala di sebelah kanan yang melambangkan jalur tersembunyi.
Menyatakan bahwa rantai pasokan yang sangat terhubung tidak dapat lagi diasumsikan; menyerukan untuk memperlakukan kepercayaan-oleh-proksi sebagai standar, tata kelola AI-sebagai-pemasok, ekspektasi regulasi, dan visibilitas/jaminan berkelanjutan. Mencakup daftar peringkat 10 merek teratas yang ditiru (Microsoft, Google, Apple, Amazon, dll.).
Dua kolom teks ditambah panel daftar peringkat oranye vertikal di sebelah kanan yang menampilkan 10 merek yang ditiru.
Membahas risiko konsentrasi pihak ketiga (30% pelanggaran terkait dengan pihak ketiga), kebutuhan akan SBOM/AIBOM/VEX, dan verifikasi berkelanjutan perilaku pemasok di seluruh ekosistem.
Tiga kolom teks dengan kutipan dari BNP Paribas; strip gambar abstrak kecil di sebelah kanan.
Lima pertanyaan tentang pemetaan ketergantungan kritis, respons regulasi, trade-off pengurangan vendor, kecepatan notifikasi pelanggaran, dan audit rantai pasokan disiplin berkelanjutan.
Baris horizontal dari lima kartu-Q dengan konektor panah.
Pembagi bab untuk Bagian 4 tentang intelijen ancaman sebagai kemampuan pandangan jauh ke depan.
Pembagi panel terpisah: panel kiri berwarna oranye dengan judul; gambar jaringan global/peta dunia yang menyala di sebelah kanan.
Menyatakan bahwa intelijen ancaman harus beralih dari taktis ke strategis, dengan daftar peringkat industri teratas yang menjadi sasaran DDoS untuk tahun 2025: Perjudian/permainan, Telekomunikasi, Teknologi dan layanan, Perbankan dan layanan keuangan, Ritel.
Dua kolom teks dengan panel peringkat industri bernomor di sebelah kanan.
Membingkai nilai CTI melalui triad Validasi–Reduksi–Proaktif. Menyoroti 'Laporan Ancaman Cloudflare 2026' dengan tren utama: industrialisasi serangan, intrusi yang mengutamakan identitas, konektivitas rantai pasokan.
Dua kolom teks ditambah kutipan di sebelah kanan; banner promosi untuk Laporan Ancaman 2026 di bagian bawah dengan CTA 'Dapatkan laporan'.
Melaporkan bahwa hanya 37% organisasi yang berhasil memformalkan dan mendokumentasikan proses pemodelan ancaman mereka; menjelaskan peran pemodelan ancaman dalam mengubah intelijen menjadi tindakan yang diprioritaskan.
Dua kolom teks di sebelah kiri, statistik besar '37%' di atas gambar cakrawala kota di sebelah kanan; kutipan dari YL Ventures di bagian bawah.
Lima pertanyaan tentang penyelarasan pertahanan dengan ancaman konsekuensial, visibilitas niat musuh, briefing yang mendorong keputusan, kompromi keputusan bisnis, dan rekalibrasi buku pedoman musuh.
Baris horizontal dari lima kartu-Q dengan konektor panah.
Pembagi bab untuk Bagian 5 tentang utang teknis dan risiko arsitektur lama.
Pembagi panel terpisah: panel kiri berwarna oranye dengan judul; bidak catur di atas gambar kode biner di sebelah kanan yang melambangkan strategi dan risiko.
Melacak peningkatan DDoS tanpa kesiapan arsitektur: grafik garis ukuran serangan rekor bulanan dari 9/24 hingga 11/25 yang meningkat dari 3,8 Tbps menjadi 31,4 Tbps, yang ditambatkan oleh pencapaian kerentanan dan eksploitasi tahun 2025 (884 CVE yang dieksploitasi secara aktif, 29% dengan bukti dalam sehari setelah dipublikasikan; React23shell mencapai 1 miliar upaya eksploitasi dalam 11 hari).
Dua kolom teks di sebelah kiri, grafik garis di sebelah kanan yang menunjukkan 'Rekor dunia serangan DDoS'.
Menyoroti rata-rata pemborosan tahunan sebesar $370 juta dari sistem lama yang ketinggalan zaman; menjelaskan siklus kelangkaan inovasi dan mengapa tumpukan lama gagal di bawah tekanan AI (kurangnya otomatisasi, integrasi, kontrol waktu nyata, perlindungan berbasis perimeter).
Dua kolom teks dengan kutipan dari Adversarial Risk Management; blok statistik oranye besar '$370 juta' di sebelah kanan.
Membandingkan 'pemimpin' dan 'pengikut' modernisasi: 73% pemimpin memusatkan pengambilan keputusan hanya pada beberapa orang, dibandingkan dengan 36% pengikut. Berpendapat bahwa modernisasi adalah pengurangan risiko — membeli kembali waktu.
Dua kolom teks di sebelah kiri; statistik '73%' besar dan gambar abstrak konseptual di sebelah kanan.
Lima pertanyaan tentang kemampuan yang dibatasi oleh utang teknis, pembagian pengeluaran keamanan (warisan vs ketahanan), prioritas yang tertunda oleh batasan arsitektur, tiga inisiatif utang teknis teratas, dan penghambat terbesar untuk pengurangan utang.
Baris horizontal dari lima kartu-Q dengan konektor panah.
Pembagi bab untuk Bagian 6 tentang ketahanan cloud dan multicloud.
Pembagi panel terpisah: panel kiri oranye dengan judul; gambar koridor arsitektur reflektif di sebelah kanan.
Berpendapat bahwa adopsi cloud menjanjikan kecepatan, skala, dan ketahanan, tetapi juga memperkenalkan risiko konsentrasi yang lebih tenang. Bagan batang bertumpuk menunjukkan serangan DDoS berdasarkan tahun (2022–2025) yang dibagi menjadi HTTP DDoS dan DDoS lapisan jaringan, tumbuh dari total 13,9 juta menjadi total 47,1 juta.
Dua kolom teks dengan bagan batang bertumpuk di sebelah kanan; kutipan dari IBM.
Mencatat 80% kegagalan keamanan cloud berasal dari kesalahan konfigurasi dan masalah operasional; membantah mitos multicloud sama dengan redundansi dan menyerukan rekayasa untuk penahanan, bukan kesempurnaan.
Dua kolom teks di bagian atas, blok statistik oranye besar '$1,9 juta' di bagian bawah di atas gambar abstrak.
Mengutip temuan IBM 2025 bahwa organisasi yang menggunakan AI/otomatisasi secara ekstensif memperpendek siklus hidup pelanggaran sebesar 80 hari dan mengurangi biaya pelanggaran rata-rata sebesar $1,9 juta; berpendapat untuk keputusan tingkat eksekutif untuk memisahkan infrastruktur menjadi keputusan bisnis berisiko tinggi.
Dua kolom teks ditambah kutipan dari HALO Branded Solutions; strip gambar abstrak di sebelah kanan.
Lima pertanyaan tentang isolasi sistem kritis, dampak pendapatan kegagalan identitas/platform inti, pengurangan risiko multicloud vs biaya, fokus KPI pada penahanan vs pemulihan, dan penjelasan pemadaman terakhir kepada dewan.
Baris horizontal dari lima kartu-Q dengan konektor panah.
Mensintesis laporan menjadi empat prinsip kepemimpinan: kepemilikan bersama atas risiko sistemik atas akuntabilitas yang didelegasikan; eksekusi yang tertanam dalam sistem; independensi struktural atas kenyamanan jangka pendek; belajar dari kegagalan atas penghindaran kegagalan. Ditutup dengan seruan: pada tahun 2026, kepemimpinan didefinisikan oleh perencanaan untuk stabilitas dan desain untuk disrupsi.
Dua kolom teks di sebelah kiri; panel seruan oranye penuh di sebelah kanan dengan pernyataan penutup dan gambar rak server.
Pembagi bagian yang memperkenalkan lampiran Tentang Cloudflare.
Gambar terowongan/perspektif oranye penuh dengan judul bagian yang ditumpangkan di sebelah kiri.
Statistik skala Cloudflare: 330+ kota di 125+ negara (dengan 210+ kota menjalankan GPU untuk inferensi AI), ~50ms dari ~95% populasi yang terhubung ke Internet, ~13.000 jaringan yang terhubung langsung, kapasitas jaringan 477 Tbps.
Baris tajuk empat statistik di atas peta dunia oranye yang bergaya.
Ikhtisar rangkaian keamanan Cloudflare: ketahanan dan pertahanan edge (perlindungan WAF/API, SSE untuk tenaga kerja hibrida, mitigasi DDoS hingga 477 Tbps) dan integrasi cloud dan jaringan yang aman (SASE, network-as-a-service, interkoneksi Cloudflare).
Daftar poin dua kolom di sebelah kiri; diagram gaya Venn konsentris di sebelah kanan yang menunjukkan 'Satu platform keamanan di mana-mana' di seluruh Jaringan, Cloud, Aplikasi, AI.
Peta visual Cloudflare One sebagai platform SASE yang gesit: Keamanan Zero Trust, Network as a Service, keamanan AI, Kelola dan susun, platform bertenaga AI, Integrasikan dan program — menghubungkan pengguna, perangkat, lokasi ke aplikasi, infrastruktur, dan jaringan.
Kisi layanan 2x3 pusat dengan ikon periferal untuk pengguna, perangkat, lokasi, aplikasi, infrastruktur, jaringan yang terhubung dengan panah.
Diagram arsitektur untuk melindungi penggunaan GenAI dan mengatur agen AI: Security service edge (SSE) yang mencakup visibilitas, kontrol akses, pagar pembatas cepat, keamanan data, dan manajemen postur keamanan AI; Portal server MCP yang mencakup visibilitas, autentikasi, koneksi, dan manajemen terpadu.
Dua diagram cincin paralel (portal server SSE dan MCP) yang dijembatani oleh ikon agen AI, diapit oleh ikon tenaga kerja dan sumber daya perusahaan.
Tampilan siklus hidup tiga pilar: Bangun AI (Platform Pengembang — Workers, Vectorize, AI Gateway, Remote MCP Server, Agents SDK, AI Search), Lindungi adopsi AI (AI Security Suite — SASE, AI Gateway, App Security, Firewall for AI), Lindungi konten (Layanan aplikasi — Bot Management, AI Crawl Control), semuanya di platform global bertenaga AI.
Tiga kartu pilar di bagian atas berlabel 'Bangun AI', 'Lindungi adopsi AI', 'Lindungi konten', terletak di pita footer platform global.
Mempromosikan 'The Executive Lens' oleh Cloudflare — pusat wawasan, kerangka kerja, dan penelitian berbasis ahli tentang ketahanan siber, tata kelola AI yang aman, dan transformasi digital global. Termasuk CTA 'Baca selengkapnya'.
Teks dan CTA di sebelah kiri; foto cakrawala sinematik dengan eksekutif berjalan di sebelah kanan.
Empat kartu sumber daya: Forrester Total Economic Impact, podcast Security Signal, Laporan Ancaman Cloudflare 2026, theNET — masing-masing dengan deskripsi singkat dan tautan 'Baca selengkapnya' atau 'Tonton sekarang'.
Baris empat kartu berisi gambar mini sumber daya dengan judul, deskripsi, dan tautan CTA.
Kisi kontak yang mencakup Kepemimpinan Pasar dan Tim Field CXO di seluruh Global, Amerika, EMEA, Asia Pasifik, dan Jepang, dengan foto, nama, jabatan, dan alamat email Cloudflare.
Kisi kontak 5x2 dengan header kolom regional dan label baris tim, yang dipasang di atas latar belakang peta dunia yang memudar.
Sampul penutup yang menyatakan kembali judul laporan, tema 'Ketahanan Otonom', baris kontak untuk perusahaan Cloudflare, dan pemberitahuan hukum/hak cipta.
Tata letak dua panel yang sesuai dengan sampul: panel oranye dengan judul dan teks hukum di sebelah kiri; gambar marmer biru dan emas dengan tagline tema di sebelah kanan.
Daftar kutipan dan tautan sumber bernomor untuk statistik yang direferensikan di seluruh laporan (Verizon, IBM, Forrester, Gartner, SANS Institute, Cloudflare Radar, dll.).
Daftar referensi bernomor tiga kolom dalam jenis badan kecil.
Pertanyaan umum tentang slide ini dan konten presentasi yang mendasarinya.
Ini adalah laporan eksekutif tahunan Cloudflare tentang keadaan ketahanan siber. Edisi 2026, berjudul 'Ketahanan Autonomik', mengidentifikasi enam titik lemah penting — tata kelola AI, kepercayaan pada kecepatan mesin, rantai pasokan bayangan, intelijen ancaman, utang teknis, dan kerapuhan multicloud — dan menawarkan panduan kepemimpinan, data, dan pertanyaan tingkat dewan untuk masing-masing titik lemah.
CISO, CIO, CTO, anggota dewan, dan pemimpin risiko senior yang perlu memberi pengarahan kepada eksekutif tentang strategi siber 2026. Ini juga berfungsi dengan baik untuk konsultan, analis, dan mitra Cloudflare yang menginginkan referensi yang apik tentang tren keamanan perusahaan.
Dimulai dengan kata pengantar dan kerangka 'enam titik lemah' ringkasan eksekutif, kemudian mendedikasikan satu bab untuk setiap titik lemah. Setiap bab diakhiri dengan halaman 'Pertanyaan untuk C-Suite' yang berisi lima perintah siap pakai untuk dewan. Deck ditutup dengan kesimpulan prinsip-prinsip kepemimpinan, lampiran Tentang Cloudflare, kontak, dan catatan akhir.
Ya. Pola tata letak — pembagi bagian, halaman isi dua dan tiga kolom, sorotan statistik, daftar peringkat, baris kartu-Q, dan slide bagan — mudah diadaptasi ke konten kepemimpinan pemikiran Anda sendiri. Ganti tajuk utama, bagan, dan kutipan sambil tetap mempertahankan gaya editorial oranye-biru.
Keduanya. Ini memasangkan komentar eksekutif dan kutipan dari CISO di Uber, BNP Paribas, IBM, Bayer, Hitachi, dan lainnya dengan data konkret: merek yang paling banyak ditiru dalam phishing, industri yang paling banyak menjadi sasaran DDoS, ukuran serangan DDoS rekaman (3,8–31,4 Tbps), 884 CVE yang dieksploitasi secara aktif pada tahun 2025, 37% adopsi pemodelan ancaman, pemborosan warisan $370 juta, dan pengurangan biaya pelanggaran AI/otomatisasi sebesar $1,9 juta.
Deck ini disediakan sebagai PDF untuk pratinjau dan PowerPoint (.pptx) yang dapat diedit yang dapat Anda sesuaikan. Kedua file mempertahankan 43 halaman, tata letak, font, dan gaya merek yang sama.
Tentu saja. Ringkasan eksekutif 'Enam titik lemah', sorotan statistik, dan halaman 'Pertanyaan untuk C-Suite' dirancang untuk audiens dewan dan eksekutif. Anda dapat menggunakan deck dari ujung ke ujung atau menarik bab individual ke dalam laporan dewan yang lebih pendek.
Buka file .pptx, tukar branding dan diagram produk Anda, ganti bagan data dengan telemetri Anda sendiri, dan tulis ulang halaman 'Pertanyaan untuk C-Suite' dengan perintah yang disesuaikan dengan industri Anda. Struktur bab modular memungkinkan Anda menyimpan, menghilangkan, atau menyusun ulang titik lemah tanpa merusak alur keseluruhan.

Create Your Own Slides
Turn your ideas into professional presentations in seconds with 2slides AI.
Referensikan desain profesional, pilih gaya Anda, dan hasilkan slide dengan rendering teks sempurna. Didukung oleh Nano Banana—mulai buat presentasi Anda sekarang.
Agen AI Anda untuk slide. Hemat waktu, bersinar lebih cepat dengan pembuatan presentasi yang cerdas.


© 2026 2slides. Hak cipta dilindungi.